Jenkins CI
Prélude
L'intégration CI/CD de GitGuardian avec Jenkins CI est réalisée via notre application CLI : ggshield.
ggshield est un wrapper autour de l'API GitGuardian pour la détection de secrets ; une clé API est requise pour l'authentification.
Aperçu
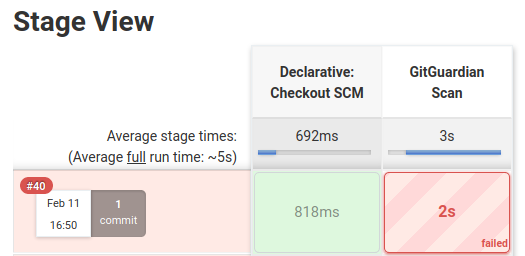
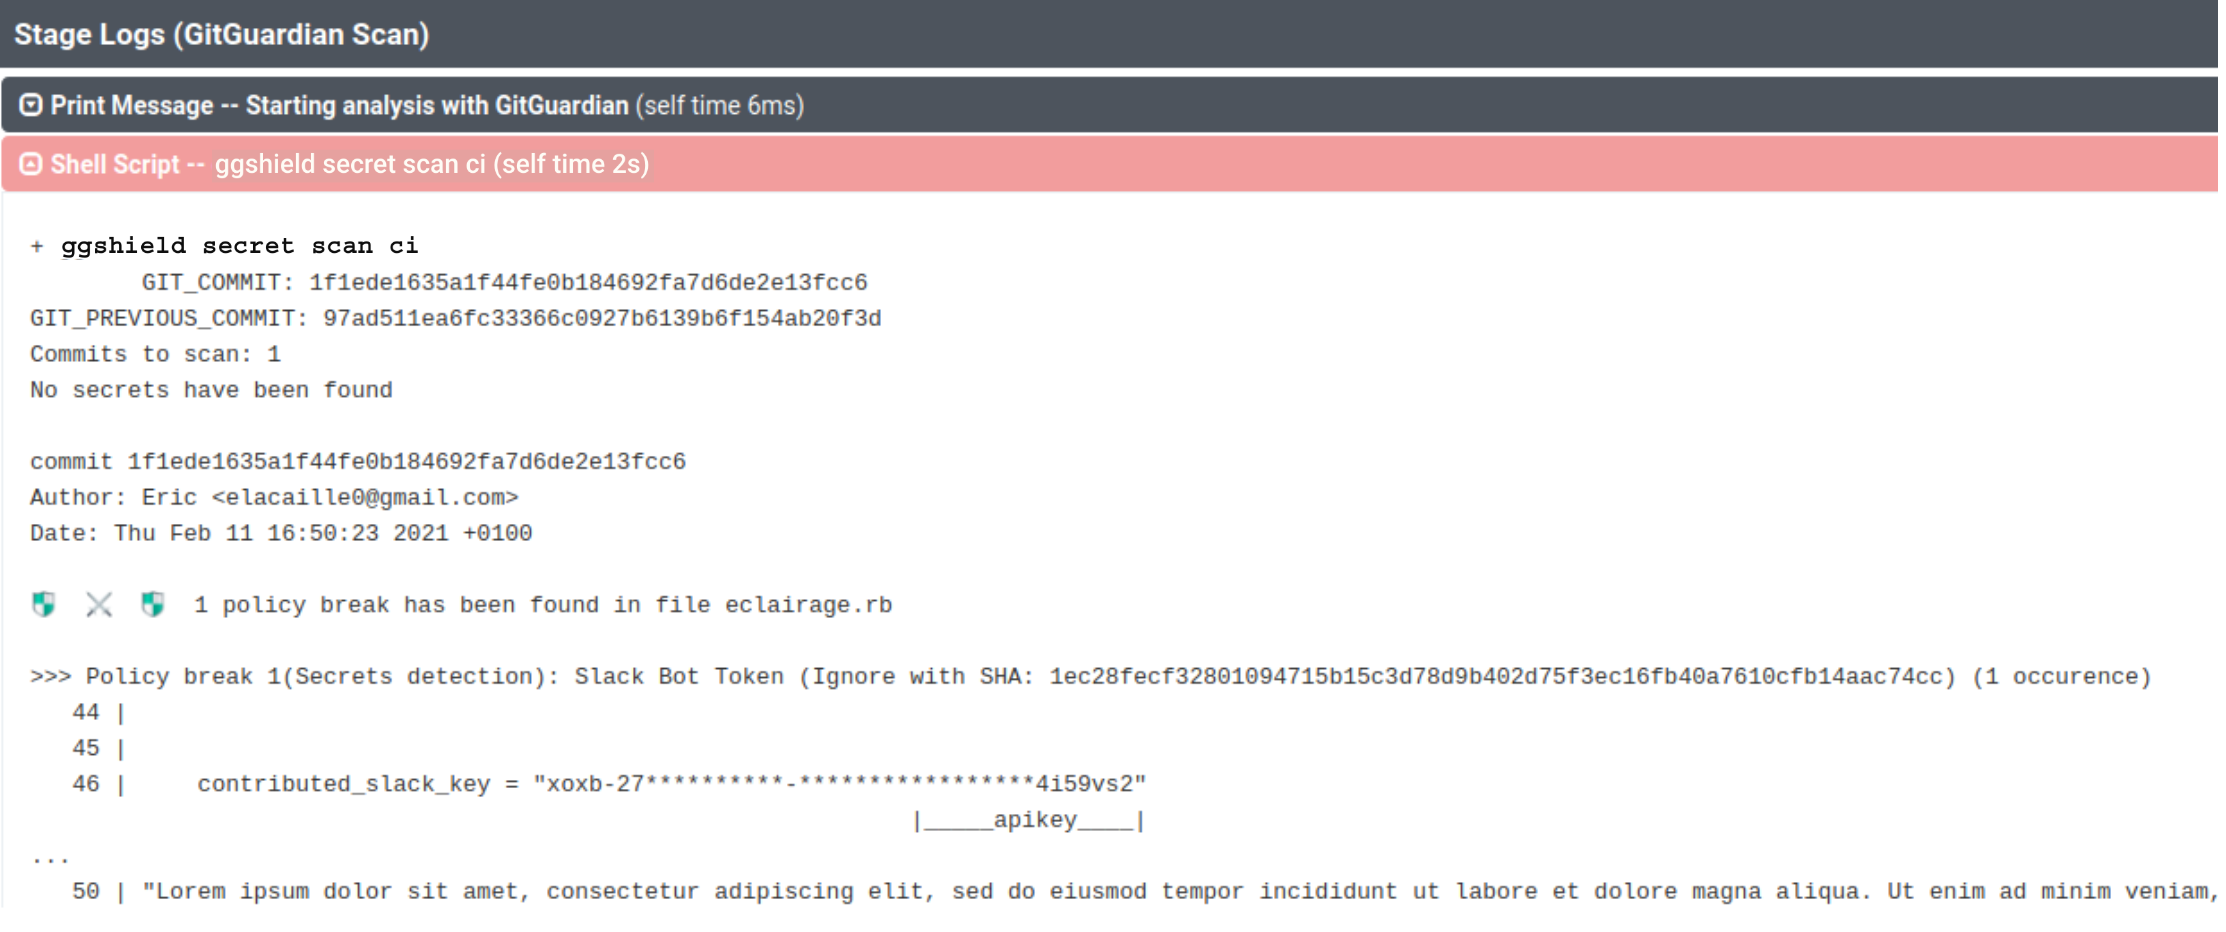
Installation
Les comptes de service sont recommandés pour exécuter cette intégration.
Veuillez noter que les comptes de service sont uniquement disponibles pour les workspaces bénéficiant de notre plan Growth ou Enterprise, et leur administration est réservée aux Managers. Si votre workspace est sous le plan Free, vous pouvez toujours utiliser un token d'accès personnel pour exécuter cette intégration.
- Créez un compte de service depuis la section API de votre workspace GitGuardian (ou un token d'accès personnel si vous êtes sous le plan Free).
- Ajoutez cette clé API à la variable d'environnement
GITGUARDIAN_API_KEYdans les paramètres de votre projet.
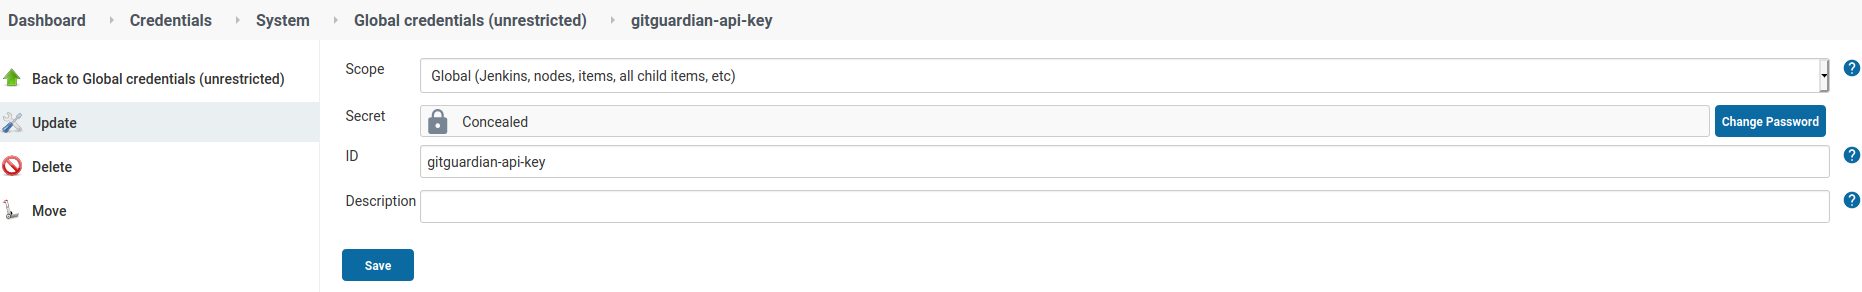
- Afin d'ajouter ggshield à vos pipelines, configurez votre
Jenkinsfilepour ajouter une étape ggshield :
pipeline {
    agent none
    stages {
        stage('GitGuardian Scan') {
            agent {
                docker { image 'gitguardian/ggshield:latest' }
            }
            environment {
                GITGUARDIAN_API_KEY = credentials('gitguardian-api-key')
            }
            steps {
                sh 'ggshield secret scan ci'
            }
        }
    }
}

