Intégrer vos sources NHI
Surveiller votre périmètre
NHI Governance prend en charge une gamme d'intégrations qui se connectent à vos systèmes existants où les NHI sont créés, stockés ou utilisés. Ces intégrations permettent à la plateforme d'inventorier automatiquement les NHI, de capturer des métadonnées clés (telles que le contexte, l'utilisation et la portée) et de fournir une visibilité continue sur leur cycle de vie et leur posture de sécurité.
Intégrations prises en charge
NHI Governance offre une prise en charge native des gestionnaires de secrets et des composants d'infrastructure largement utilisés où les NHI résident ou opèrent généralement.
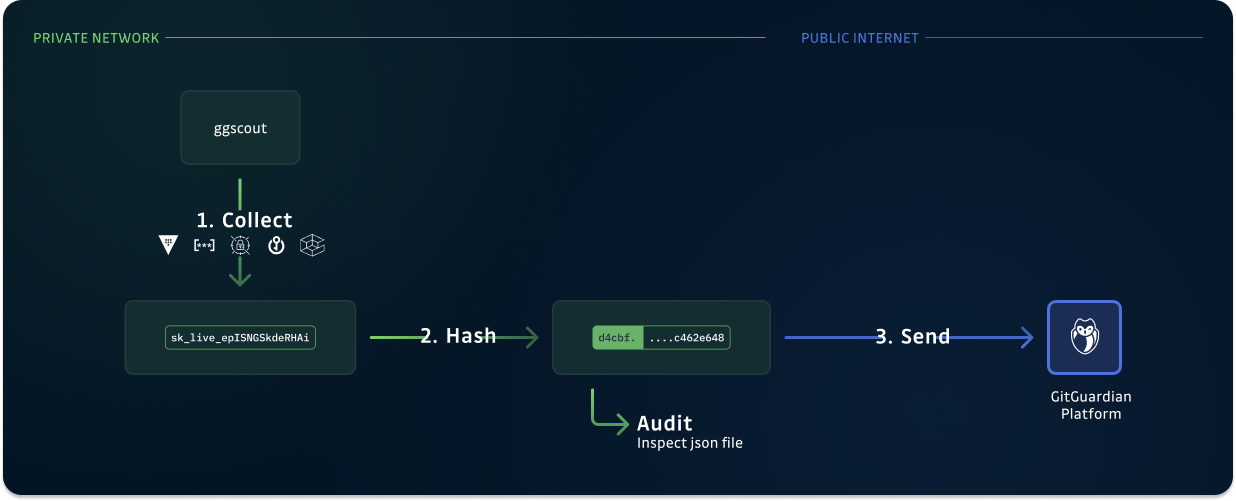
GitGuardian s'intègre à un ensemble de sources dans votre infrastructure via ggscout, une application légère et auditable qui collecte en toute sécurité les secrets et leurs métadonnées depuis vos gestionnaires de secrets configurés, sans exposer les valeurs des secrets. Elle hache les données localement avant de les envoyer de manière sécurisée vers votre workspace GitGuardian.
Pour classifier les secrets collectés par rapport au Secrets Detection Engine, exécutez ggscout 0.32.0 ou une version ultérieure. Pour obtenir également leur validité, permissions, propriétaire et expiration, vérifiés depuis l'intérieur de votre réseau, exécutez la version 0.34.1 ou une version ultérieure. Jusqu'à ce que vous effectuiez la mise à niveau, ces secrets restent Unknown dans l'inventaire.
Gestionnaires de secrets
GitGuardian s'intègre aux gestionnaires de secrets en tant que source de vérité principale pour les secrets et les NHI associés. Gestionnaires de secrets pris en charge :
- HashiCorp Vault
- CyberArk Secrets Manager SaaS
- CyberArk Secrets Manager Self-Hosted
- Akeyless Secrets Management Platform
- AWS Secrets Manager
- Google Cloud Secret Manager
- Azure Key Vault
- Delinea Secret Server
Apprenez-en plus sur les intégrations de gestionnaires de secrets.
Sources CI et infrastructure
GitGuardian s'intègre également aux sources CI et infrastructure pour collecter des NHI supplémentaires et fournir des informations complémentaires sur ceux déjà collectés, telles que la compréhension de l'endroit où les NHI sont utilisés et consommés. Sources prises en charge :
Intégrations IAM cloud
GitGuardian s'intègre également aux systèmes de gestion des identités et des accès cloud pour fournir un contexte complet sur les permissions des NHI et leur impact potentiel. Ces intégrations analysent les permissions et les politiques associées aux identifiants découverts, offrant un aperçu plus approfondi de la sensibilité et du rayon d'impact des secrets exposés.
Systèmes IAM cloud pris en charge :
- AWS IAM - Intégration complète de la gestion des identités et des accès AWS
- Azure Entra ID - Intégration complète de Microsoft Entra ID
Autres fournisseurs d'identité
- Auth0
- Okta
Fournisseurs SaaS
GitGuardian peut également s'intégrer aux plateformes SaaS populaires pour fournir une visibilité sur l'utilisation des NHI et leur exposition potentielle.
Fournisseurs pris en charge :
- Airbyte
- Anthropic
- Datadog
- N8n
- OpenAI
- Slack
- Snowflake
Contextualiser vos sources NHI
Chaque source ggscout peut déclarer un environnement par défaut avec le champ env. GitGuardian déduit un environnement plus précis par secret à partir de son chemin, de ses tags et de ses labels, et utilise env comme solution de repli. Consultez Environnement pour connaître les règles.

