Analyse par les agents
L'analyse par les agents est en beta et peut encore évoluer.
Vue d'ensemble
La question la plus difficile à propos d'une fuite de secret publique est rarement de savoir s'il s'agit d'un secret. C'est de savoir si c'est le vôtre. Une fuite trouvée sur une source publique peut provenir du projet personnel d'un développeur, d'un prestataire, ou de quelqu'un sans aucun lien qui utilise simplement les mêmes technologies.
GitGuardian exécute des agents IA sur vos incidents de secrets publics pour répondre à cette question à votre place. Un triage agent effectue une première évaluation de chaque incident, et les plus prometteurs sont promus vers un deep analysis agent pour une investigation plus approfondie.
Leurs conclusions apparaissent à trois endroits :
- Company-related, le verdict des agents sur le fait que la fuite est la vôtre ou non,
- le Risk score, désormais défini par les agents,
- l'onglet Analysis sur la page de l'incident, qui contient le raisonnement derrière les deux.
L'analyse est effectuée par de grands modèles de langage provenant des fournisseurs LLM tiers de GitGuardian, et elle n'est pas affectée par les paramètres IA du workspace. Consultez la Politique de gestion de l'IA pour savoir comment vos données sont traitées et quels fournisseurs sont utilisés.
L'analyse des agents est déployée progressivement et n'est pas encore activée sur tous les workspaces. Si la colonne et le filtre Company-related n'apparaissent pas dans votre liste d'incidents publics, votre workspace n'a pas encore été basculé : contactez support@gitguardian.com pour en faire la demande.
Company-related
Company-related est la réponse des agents à la question « cette fuite est-elle la nôtre ? ». Elle est disponible sous forme de colonne dans le tableau des incidents, de filtre et de vues enregistrées prêtes à l'emploi.
| Valeur | Ce que cela signifie |
|---|---|
| Related | Les agents ont conclu que la fuite est liée à votre entreprise. Ce sont les incidents à prioriser. |
| Uncertain | Les agents n'ont pas pu déterminer si la fuite est liée à votre entreprise. Mérite un examen humain. |
| Unrelated | Les agents ont conclu que la fuite n'est pas liée à votre entreprise. |
| Empty | L'incident n'a pas encore été analysé. |
Lors du filtrage, chaque valeur peut être affinée selon l'agent ayant abouti à la conclusion, par exemple Triage ruled out ou Deep analysis confirmed.
Seul le deep analysis agent peut confirmer qu'une fuite est Related. Uncertain couvre donc deux situations :
- un incident que le deep analysis agent a examiné sans parvenir à une conclusion,
- et un incident que le triage n'a ni écarté comme non lié ni sélectionné pour une analyse approfondie. Dans les deux cas, aucun agent n'a abouti à une conclusion, ce sont donc les incidents où votre propre jugement apporte le plus de valeur.
Trois vues enregistrées par défaut pré-filtrent la liste sur le verdict, afin que vous n'ayez pas à construire le filtre vous-même : Company-related, Unclear if company-related et Not company-related. Elles côtoient les vues existantes All et Open, et toutes les cinq affichent par défaut les colonnes Company-related et Risk score.
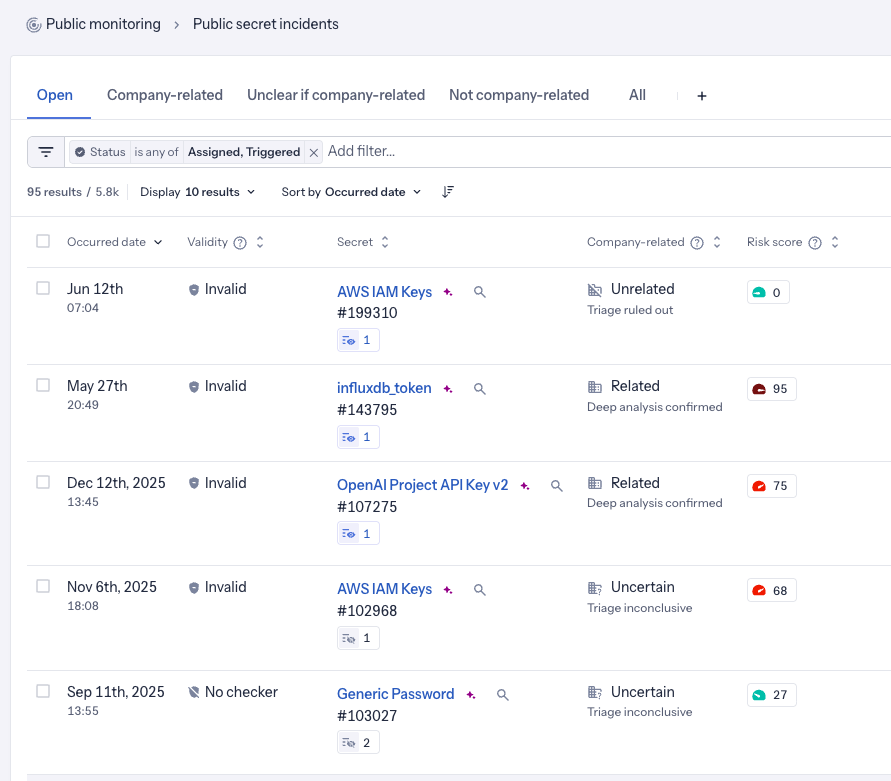
L'analyse par les agents est asynchrone, elle accuse donc un décalage par rapport à la détection plutôt que d'arriver en même temps que l'incident. La couverture des incidents passés varie également selon le workspace, et certains incidents ne peuvent pas encore être analysés du tout. Nous travaillons à une couverture complète avec une analyse aussi proche de la détection que possible.
Filtrez sur Company-related = Empty pour trouver les incidents sans analyse.
Commencez par la vue enregistrée Company-related pour traiter les fuites qui sont les vôtres, puis triez-les par score de risque et par sévérité. Utilisez Not company-related pour écarter le reste.
Risk score
Sur les workspaces disposant de l'analyse par les agents, le Risk score d'un incident public est défini par les agents. Il reste une valeur de 0 à 100 où 100 indique le risque le plus élevé, et il pilote toujours la colonne de score, le tri et le filtrage.
Trois comportements méritent d'être connus :
- Un incident que les agents classent comme Unrelated obtient toujours un score de 0, quel que soit le risque technique du secret. La page de l'incident en indique la raison : Set to 0 because this leak is unrelated to your company.
- Un incident qui n'a pas encore été analysé a un score de risque vide, jamais 0. Un score de 0 signifie toujours que l'incident a été analysé, un score vide ne doit donc pas être interprété comme inoffensif.
- Une fois qu'un incident a été analysé, son score ne change pas de lui-même. Contrairement au score de risque ML qu'il remplace, il n'est pas recalculé à mesure que l'incident vieillit.
Le score des agents remplace le score de risque ML précédemment utilisé sur les incidents publics. Il s'agit d'une évaluation nettement plus précise, et il pèse la pertinence de la fuite pour votre entreprise plutôt que seulement le risque technique du secret.
Onglet Analysis
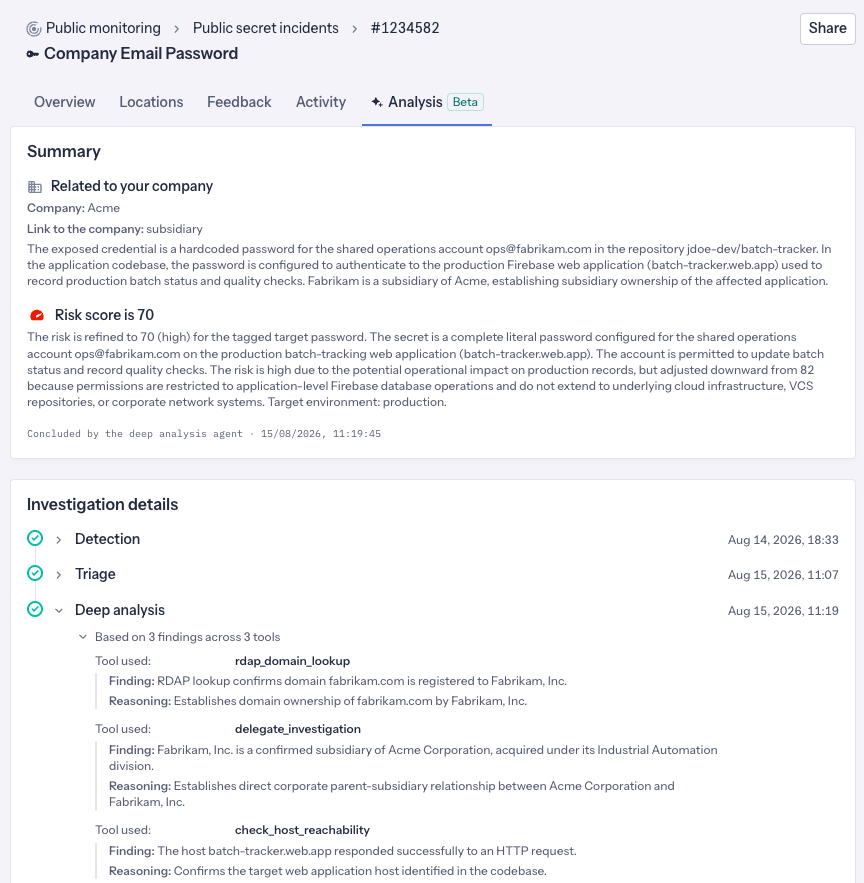
L'onglet Analysis sur la page de l'incident contient le résultat des agents, en deux parties.
Summary vous donne la conclusion en un coup d'œil : le verdict sur votre entreprise, l'entreprise identifiée par les agents, une courte justification, le score de risque accompagné du raisonnement sous-jacent, ainsi que l'agent ayant conclu et à quel moment.
Investigation details retrace comment les agents y sont parvenus : la détection, puis l'évaluation de triage, puis l'analyse approfondie lorsqu'elle a été exécutée. Reportez-vous-y lorsque vous voulez voir ce que les agents ont réellement trouvé sur un incident, ou pour étayer une conclusion avant d'agir. Lorsqu'un incident n'a pas été promu vers l'analyse approfondie, cette étape est marquée comme ignorée.
Fuites en dehors de votre périmètre public
Les agents examinent également les fuites qu'aucune de vos règles de périmètre n'a fait correspondre. Lorsqu'ils attribuent une telle fuite à votre entreprise avec une grande confiance, GitGuardian l'ajoute à votre workspace avec la raison de rattachement GitGuardian Intelligence. Comme pour tous les incidents publics, ils ne raisonnent que sur des informations publiquement disponibles.
Cela s'applique actuellement uniquement aux nouveaux commits poussés vers GitHub.
Étapes suivantes
- Prioriser les incidents - règles de sévérité, filtrage et vues enregistrées
- Remédier aux incidents - agissez sur les fuites qui vous concernent, et ignorez celles qui ne vous concernent pas

