Tâches de déploiement
Seuls les workspaces disposant d'un plan Growth ou Enterprise peuvent accéder à la fonctionnalité de tâches de déploiement.
Introduction
Les tâches de déploiement sont une fonctionnalité clé permettant la diffusion efficace de honeytokens à travers plusieurs dépôts de code. Ce processus consiste à créer des pull requests pour insérer un fichier contenant un honeytoken dans les dépôts ciblés.
Au cours d'une tâche de déploiement, pour chaque dépôt sélectionné, GitGuardian va :
- Créer un honeytoken unique.
- Le placer dans un contexte de fichier approprié.
- Créer une pull request pour insérer le honeytoken dans le dépôt.
Il est important de noter que la décision de fusionner chaque honeytoken dans la branche principale revient à l'utilisateur, qui doit effectuer cette action directement dans le VCS. La fonction de GitGuardian se limite à ouvrir la pull request. Dans tous les cas, vous devez considérer le honeytoken comme déployé dès que la pull request est créée, puisqu'il est désormais visible dans le dépôt git.
Nous utilisons « Pull request » de manière universelle à travers tous les systèmes de gestion de versions (VCS). Pour GitLab, cela équivaut aux « Merge requests ».
Prérequis
Actuellement, cette fonctionnalité prend en charge uniquement les sources GitLab et GitHub. Azure DevOps et BitBucket ne sont pas pris en charge pour le moment.
Pour utiliser les tâches de déploiement, GitGuardian nécessite un accès en écriture aux dépôts surveillés.
- Pour les projets GitLab : Aucune configuration supplémentaire n'est nécessaire.
- Pour les dépôts GitHub et GitHub Enterprise Server : Des étapes supplémentaires sont requises pour activer les permissions d'écriture. Consultez les instructions détaillées dans les guides d'intégration pour GitHub ou GitHub Enterprise Server.
Créer une tâche de déploiement
Naviguez vers l'onglet « Deployment jobs » dans le module Honeytoken et cliquez sur Create deployment job.
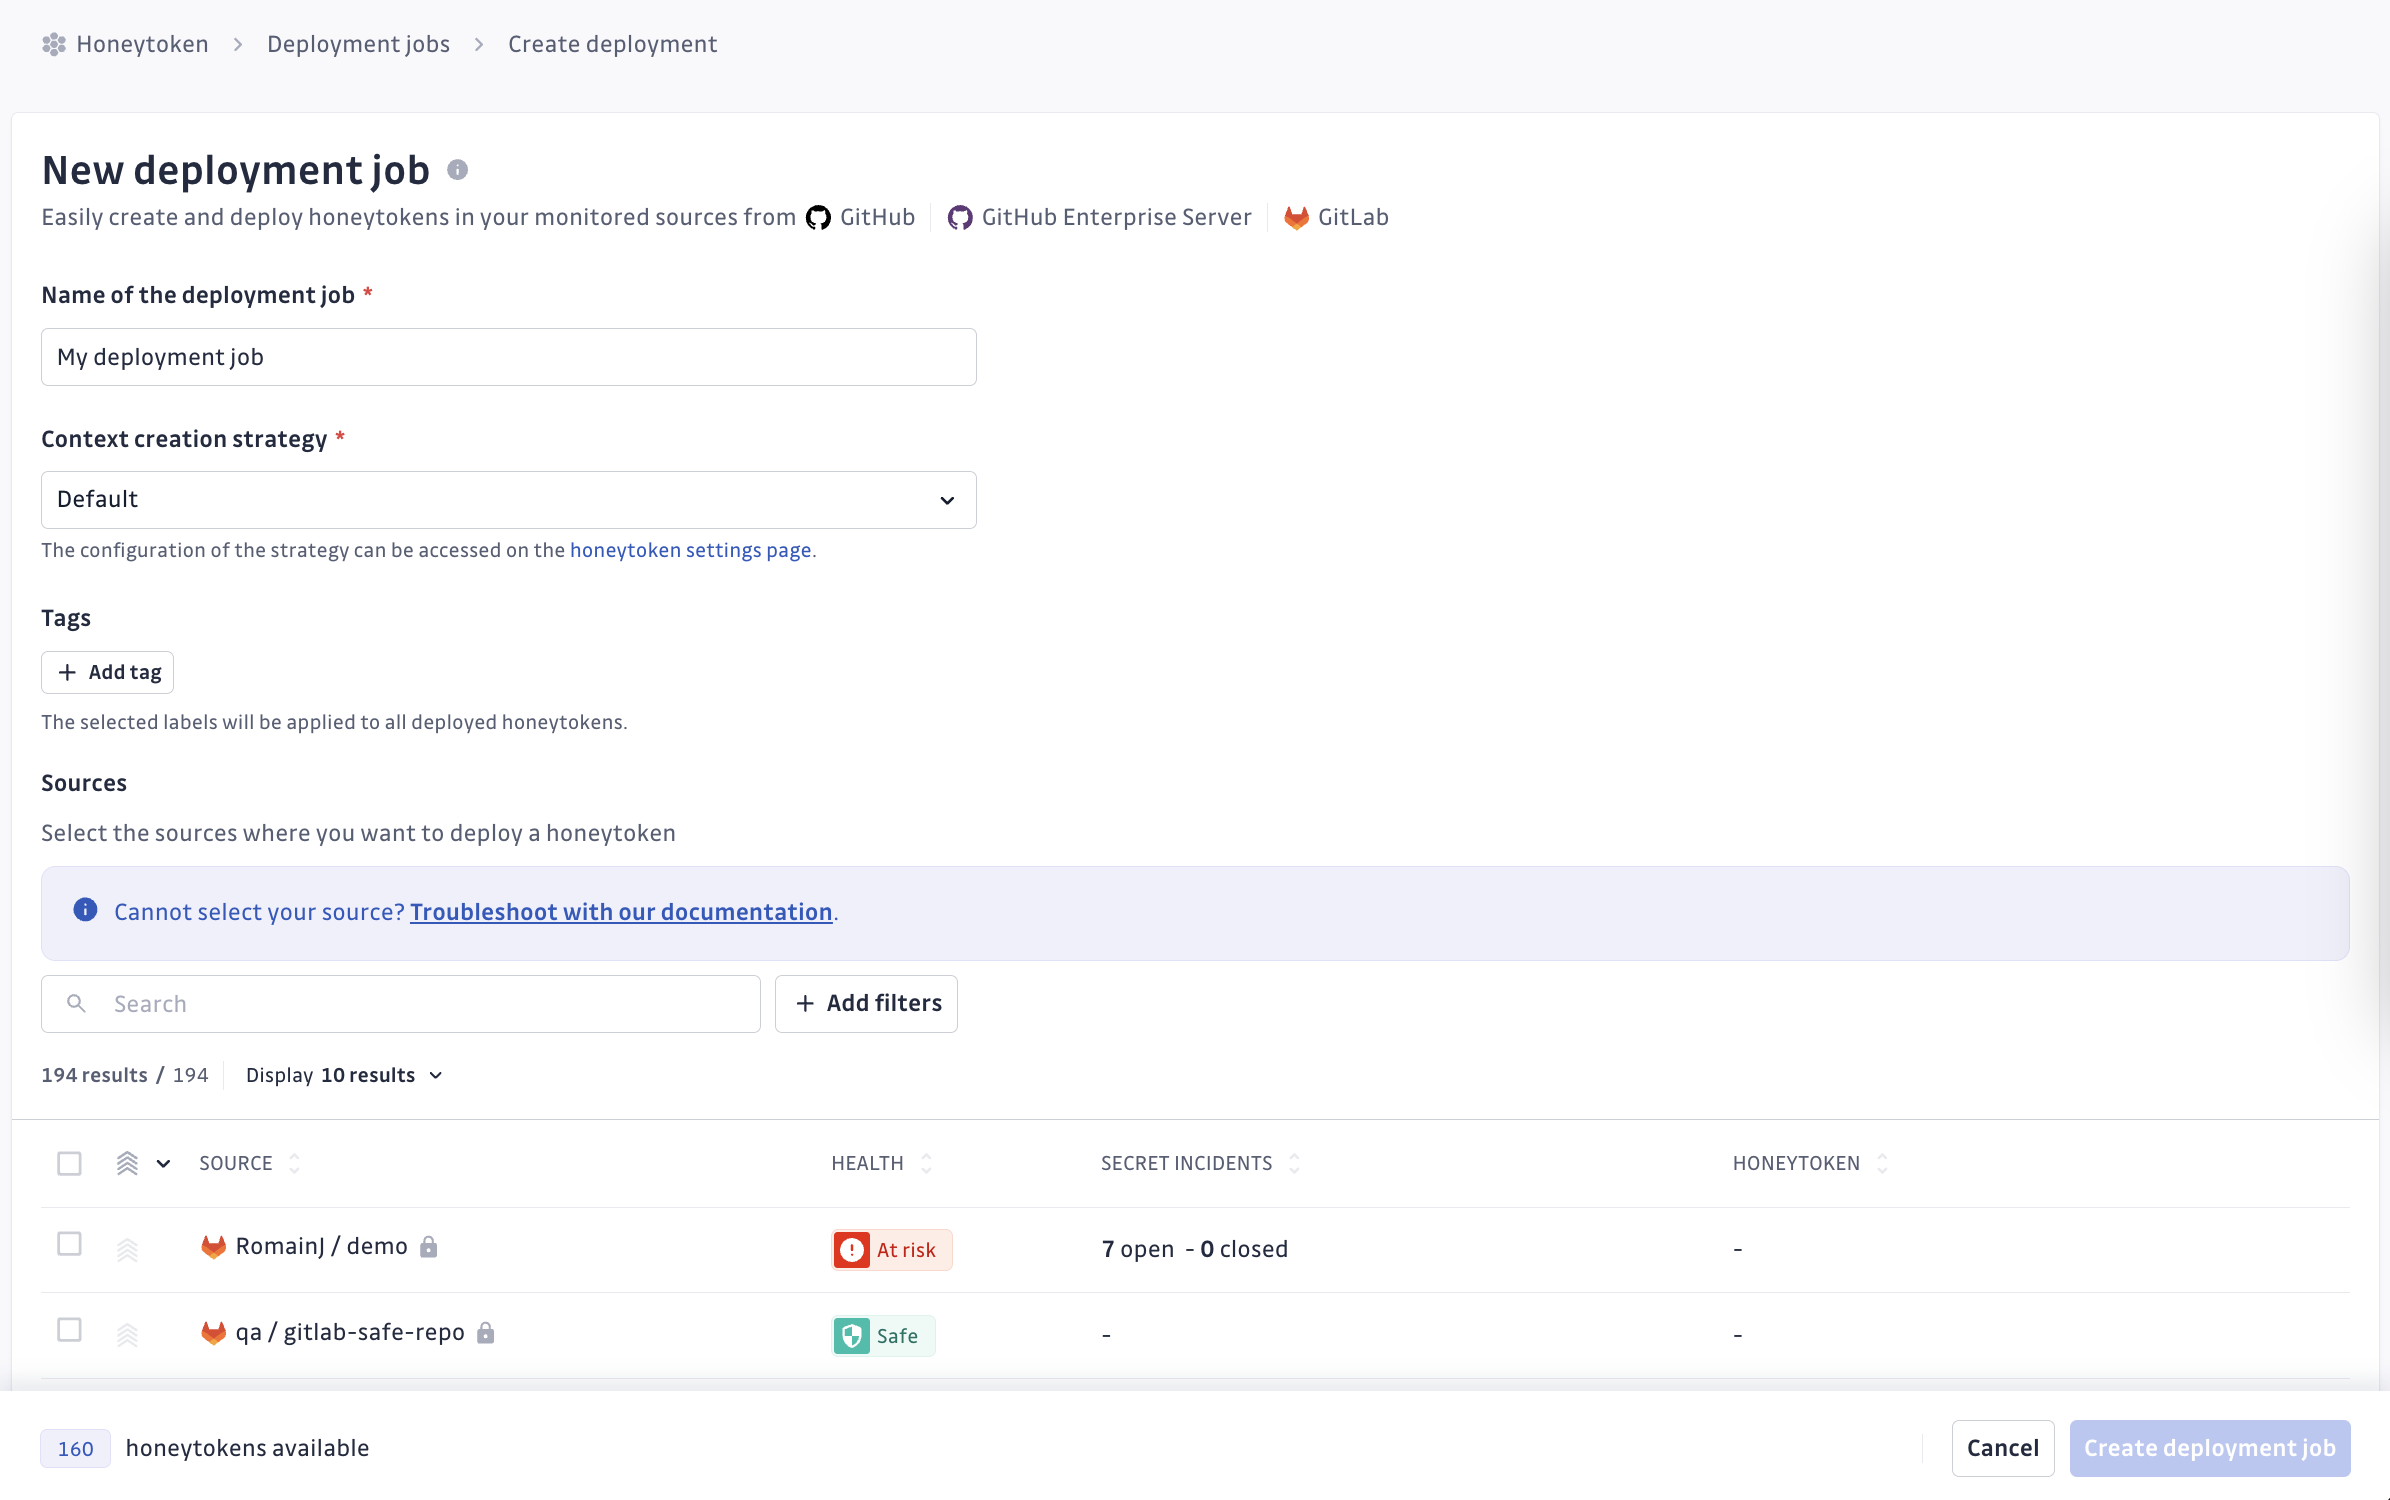
- Name : Attribuez un nom descriptif à votre tâche de déploiement, indiquant sa portée ou son objectif.
- Context creation strategy : Choisissez une stratégie pour les types de fichiers à utiliser pour l'insertion de honeytokens. Les détails sur les stratégies de création de contexte sont disponibles dans une section dédiée.
- Tags : Attribuez des tags personnalisés aux honeytokens générés dans cette tâche, facilitant leur identification et leur filtrage. Par exemple,
auto-deploy:truepourrait désigner les honeytokens créés à partir de tâches de déploiement. - Sources : Sélectionnez les dépôts où vous souhaitez déployer des honeytokens.
Certaines sources peuvent ne pas être éligibles aux tâches de déploiement, notamment Azure DevOps, BitBucket, les dépôts GitHub sans permissions d'écriture, les sources en dehors du périmètre surveillé et les sources publiques. Reportez-vous à la section d'aide pour le dépannage.
Remarque : Le nombre de sources sélectionnées ne peut pas dépasser le nombre de honeytokens disponibles pour la création.
Stratégie de création de contexte
Dans les paramètres Honeytoken, vous pouvez consulter et modifier les stratégies de création de contexte. Ces stratégies déterminent les types de fichiers dans lesquels les honeytokens peuvent être insérés, classés comme « génériques » ou « dynamiques » :
« Génériques » fait référence aux types de fichiers que l'on pourrait réalistement trouver dans n'importe quel dépôt, indépendamment du langage de programmation, tels que .env, .txt, .csv, .yaml, .json.
« Dynamiques » fait référence aux types de fichiers et au contenu alignés sur le langage principal du dépôt cible. Nos contextes dynamiques sont générés par IA en utilisant le langage demandé. Notez qu'aucun code n'est jamais envoyé au modèle.
Lors de la création ou de la modification d'une stratégie, vous devez sélectionner une option de « création de contexte », ainsi que les types de contexte générique que vous souhaitez autoriser :
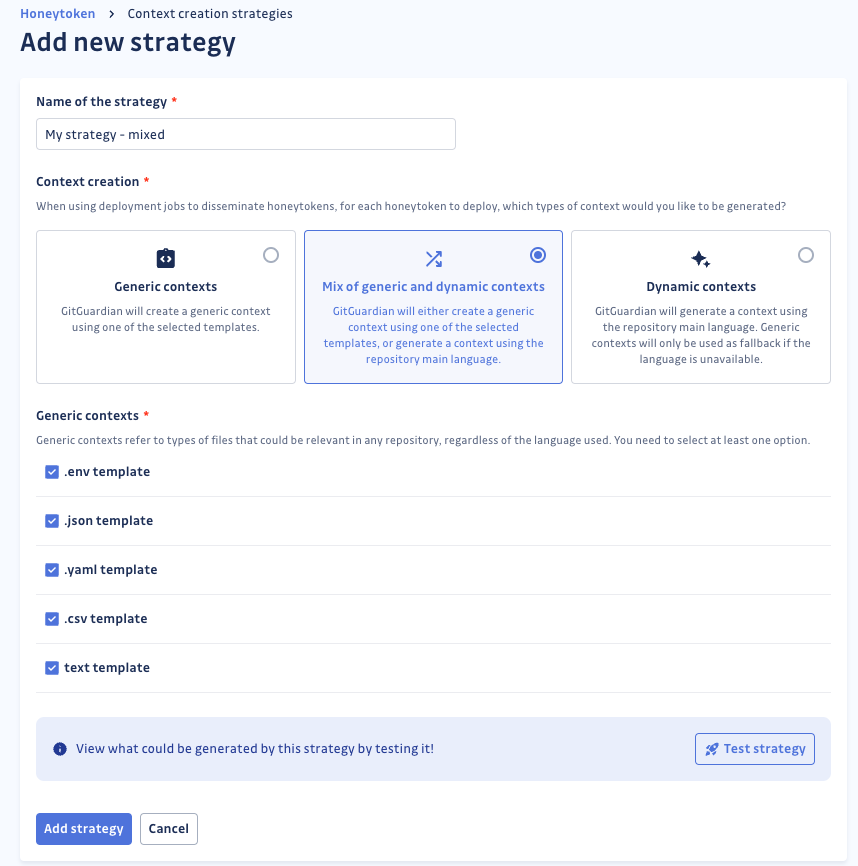
Même en sélectionnant l'option « Contextes dynamiques », vous devez tout de même sélectionner au moins un type de contexte générique : si le langage du dépôt n'existe pas ou n'est pas disponible, le système se rabattra sur un fichier générique.
Suivre la progression de votre tâche de déploiement
Une fois une tâche de déploiement créée, vous pouvez consulter le statut de chaque déploiement individuel :
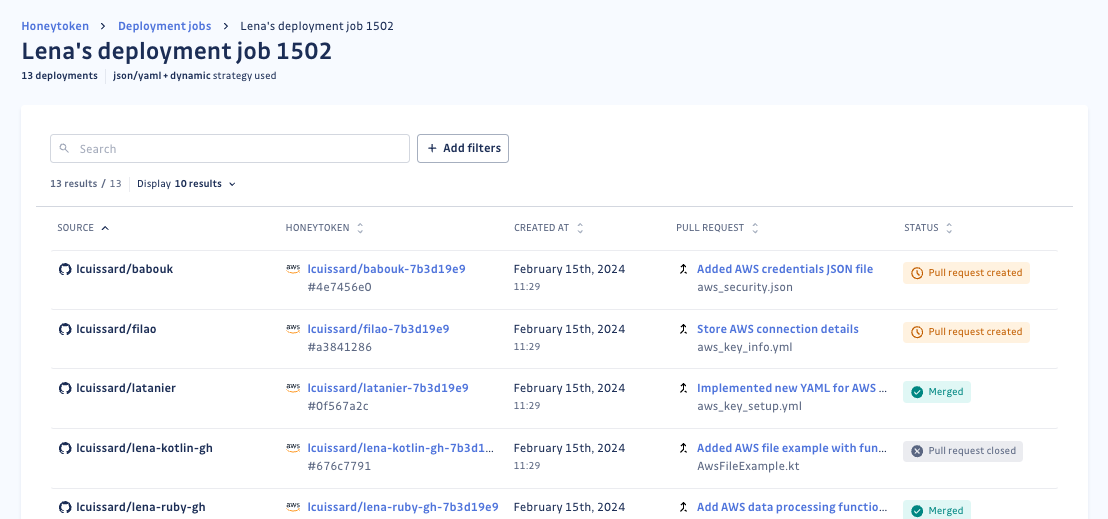
Processing: La pull request est en attente.Pull request created: GitGuardian a créé avec succès le honeytoken et la pull request.Merged: La modification proposée a été approuvée et fusionnée.Pull request closed: La modification proposée a été refusée, fermant la pull request.Error: Un problème est survenu lors du déploiement (détails disponibles dans le panneau latéral en cliquant sur le déploiement).
Pour les statuts autres que « Processing » et « Error », vous trouverez des liens vers le honeytoken, la pull request et le fichier inséré.
Il est important de noter qu'un honeytoken est considéré comme déployé une fois la pull request créée, car il devient visible dans le dépôt, qu'il soit fusionné ou non. Si une pull request est fermée, le honeytoken reste présent à moins que la branche et la pull request ne soient explicitement supprimées.
Caractéristiques des honeytokens créés à partir de tâches de déploiement
Les honeytokens créés via des tâches de déploiement ont les caractéristiques suivantes :
- Le nom : Correspond au nom de la source, suivi d'un suffixe basé sur la tâche de déploiement
- Tags personnalisés : Tels que spécifiés lors de la création de la tâche de déploiement.
- Lien : Lorsque la source est détectée et que les informations sont ajoutées au honeytoken (peu après la création de la pull request), un lien permet de rediriger vers le déploiement associé.