Utilisation et quotas
Utilisation
L'API GitGuardian et sa capacité de scan peuvent être utilisées pour scanner rapidement du contenu simple, ou même pour écrire des intégrations complexes pour des services non accessibles publiquement.
La plupart des projets Open Source de GitGuardian utilisent l'API GitGuardian comme pierre angulaire. ggshield et py-gitguardian en sont deux exemples.
Ce que stocke l'API de scan
L'API de scan GitGuardian ne conserve pas les documents scannés en tant qu'incidents dans votre workspace. Sur GitGuardian SaaS, chaque détection de secret issue de cette API est enregistrée, y compris les détections que ggshield ignore par la suite. Nous stockons également des métadonnées pour l'utilisation des quotas et les journaux d'accès.
Quotas
Les quotas d'API ne sont consommés que par les appels d'API liés au scope scan :
- l'endpoint
/scaningère un seul document (fragment de texte) et consomme 1 quota. - l'endpoint /multiscan ingère plusieurs documents à la fois (20 maximum) et consomme 1 quota.
Si un commit contient 40 documents différents à scanner, scanner ce commit nécessitera 2 quotas.
L'utilisation des quotas est basée sur les requêtes, et non sur la taille du contenu que vous scannez.
Le quota est défini sur un mois glissant, et non sur un mois calendaire.
Cela signifie que si 200 appels d'API sont effectués le dernier jour du mois, vous devrez attendre 30 jours avant que 200 nouveaux appels ne soient recrédités sur votre compte.
Ce quota est appliqué au niveau du workspace, et non au niveau de chaque clé d'API individuelle. Par conséquent, dépasser le quota avec une clé d'API empêchera toutes les autres clés d'API du même workspace d'effectuer de nouveaux appels d'API.
Le quota dépend de votre plan, mais vous pouvez toujours nous contacter pour l'augmenter (voir Tarifs GitGuardian pour plus de détails) :
| Free plan | Growth plan | Enterprise plan | |
|---|---|---|---|
| Quota | 10 000 appels/mois | Illimité | Illimité |
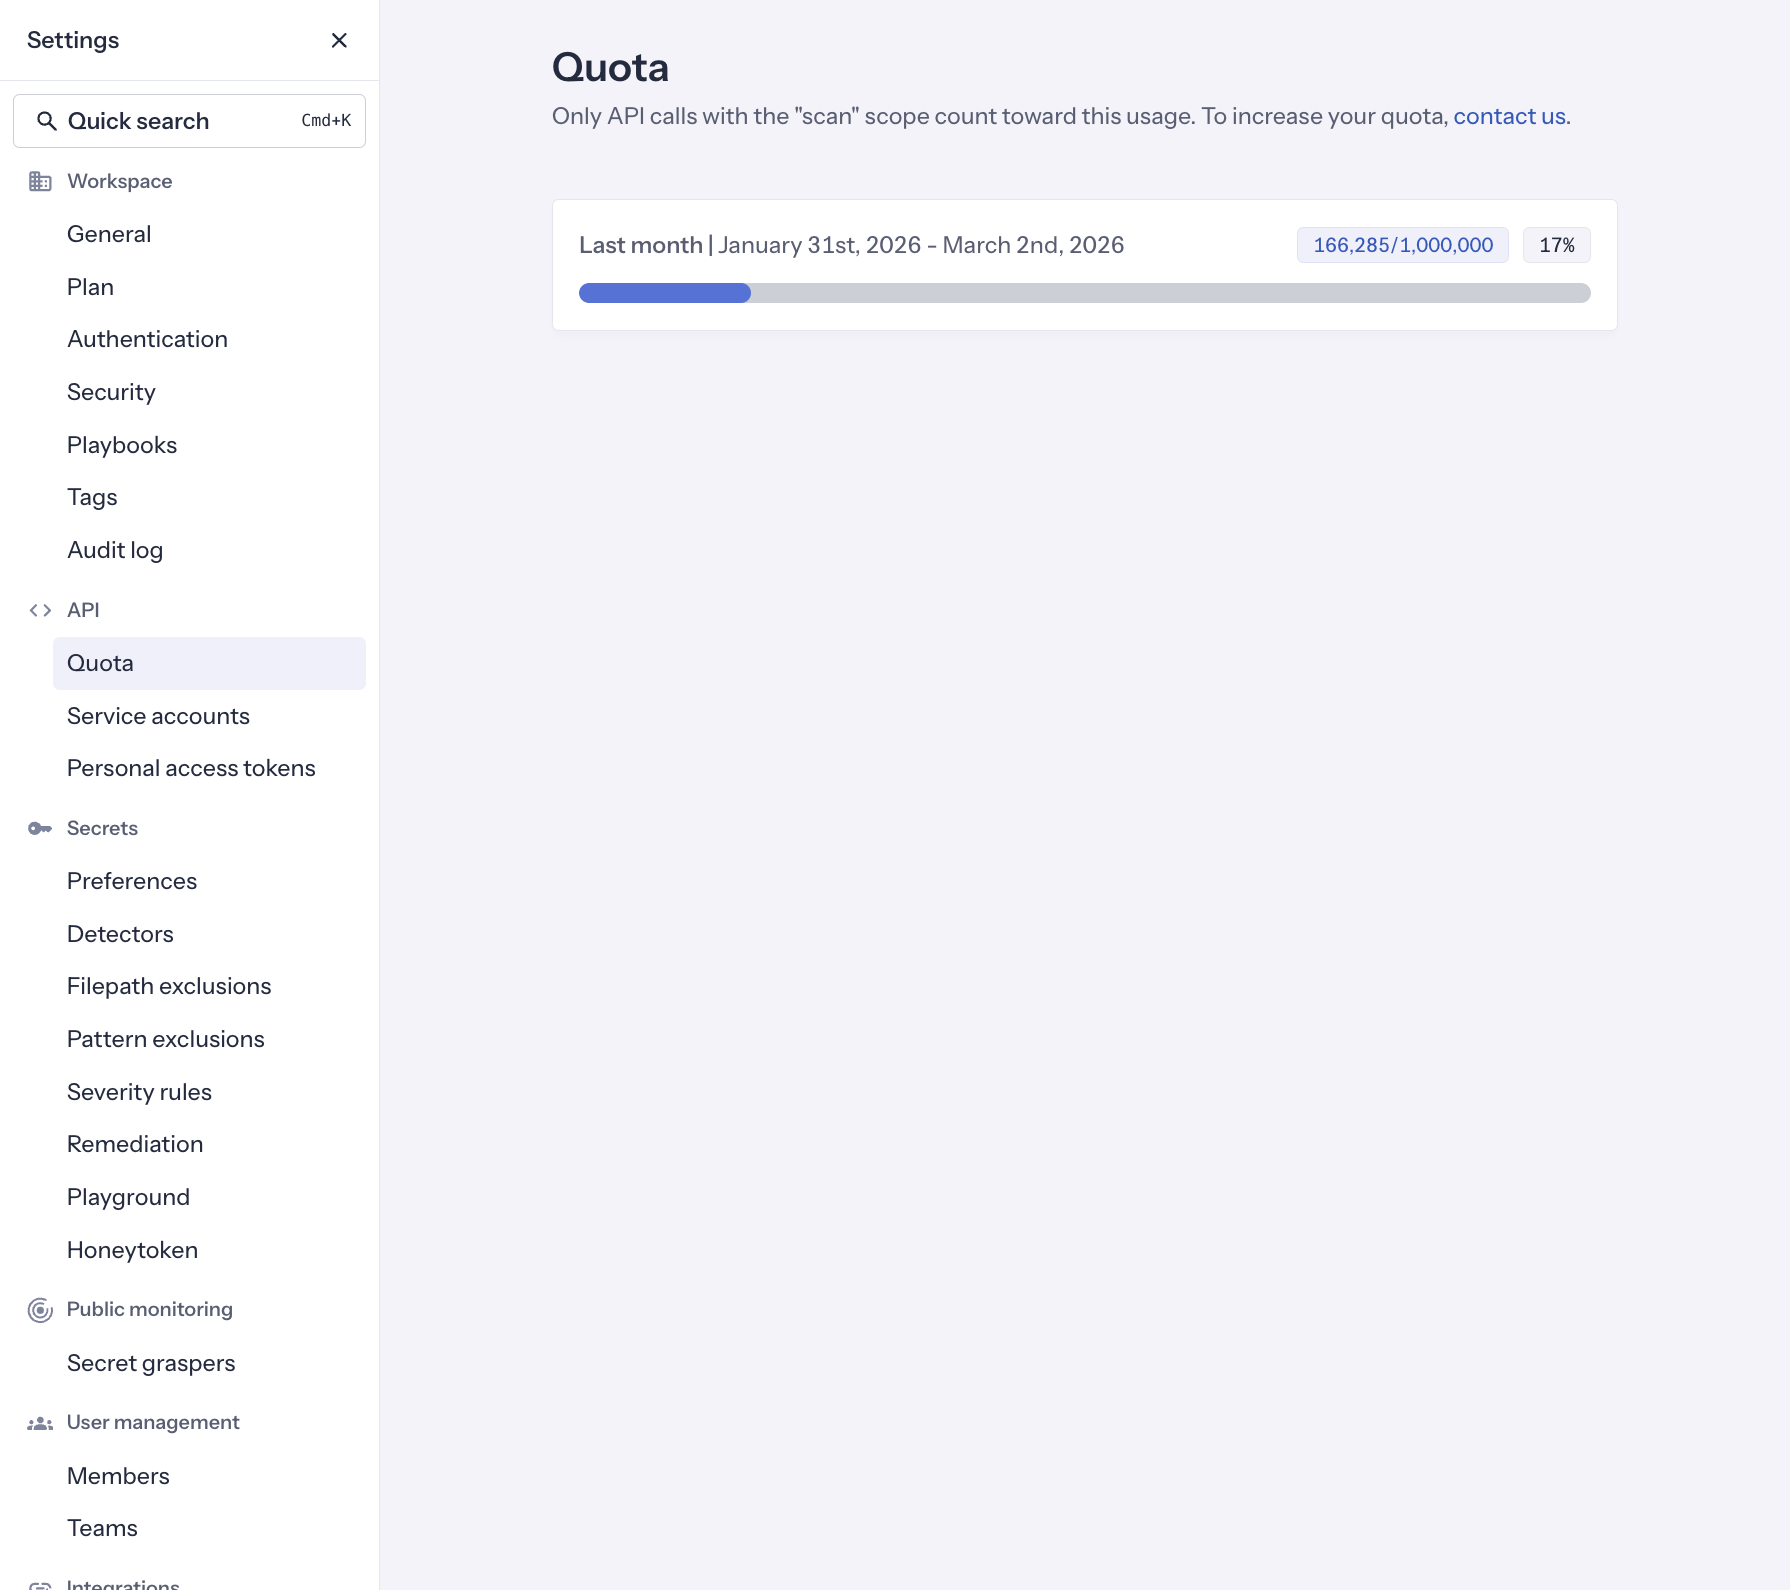
Les Managers du workspace peuvent suivre l'utilisation de leur quota dans la section Quota de leur workspace :
Limitation de débit
L'API GitGuardian implémente une limitation de débit pour gérer le nombre de requêtes effectuées vers l'API.
Cela aide à prévenir les abus, garantit une utilisation équitable et maintient les performances et la disponibilité de l'API.
L'API GitGuardian implémente la limitation de débit au niveau de la clé d'API, garantissant que chaque clé se voit allouer un nombre maximal prédéterminé de requêtes dans un intervalle de temps désigné.
Si la limite est dépassée, l'API GitGuardian renverra une erreur avec le code de statut 429 et les requêtes ne seront pas traitées.
La limitation de débit varie en fonction du type de clé d'API (personal access token ou service account) et du plan de votre workspace :
| Free plan | Growth plan | Enterprise plan | |
|---|---|---|---|
| Personal access token | 50 requêtes/minute | 200 requêtes/minute | 2000 requêtes/minute |
| Service account | N/A Les service accounts ne sont pas disponibles sous le Free plan | 1000 requêtes/minute | 10000 requêtes/minute |
Par défaut, la limitation de débit de l'API n'est pas appliquée aux instances GitGuardian Self-Hosted.

