Tokens d'accès personnels
Prélude
Les tokens d'accès personnels sont utilisés pour authentifier les appels à l'API GitGuardian. Ils sont destinés à être utilisés par les développeurs sur leurs postes de travail locaux pour scanner les secrets à l'aide de ggshield (dans les git hooks pre-commit ou pre-push).
Créer un token d'accès personnel
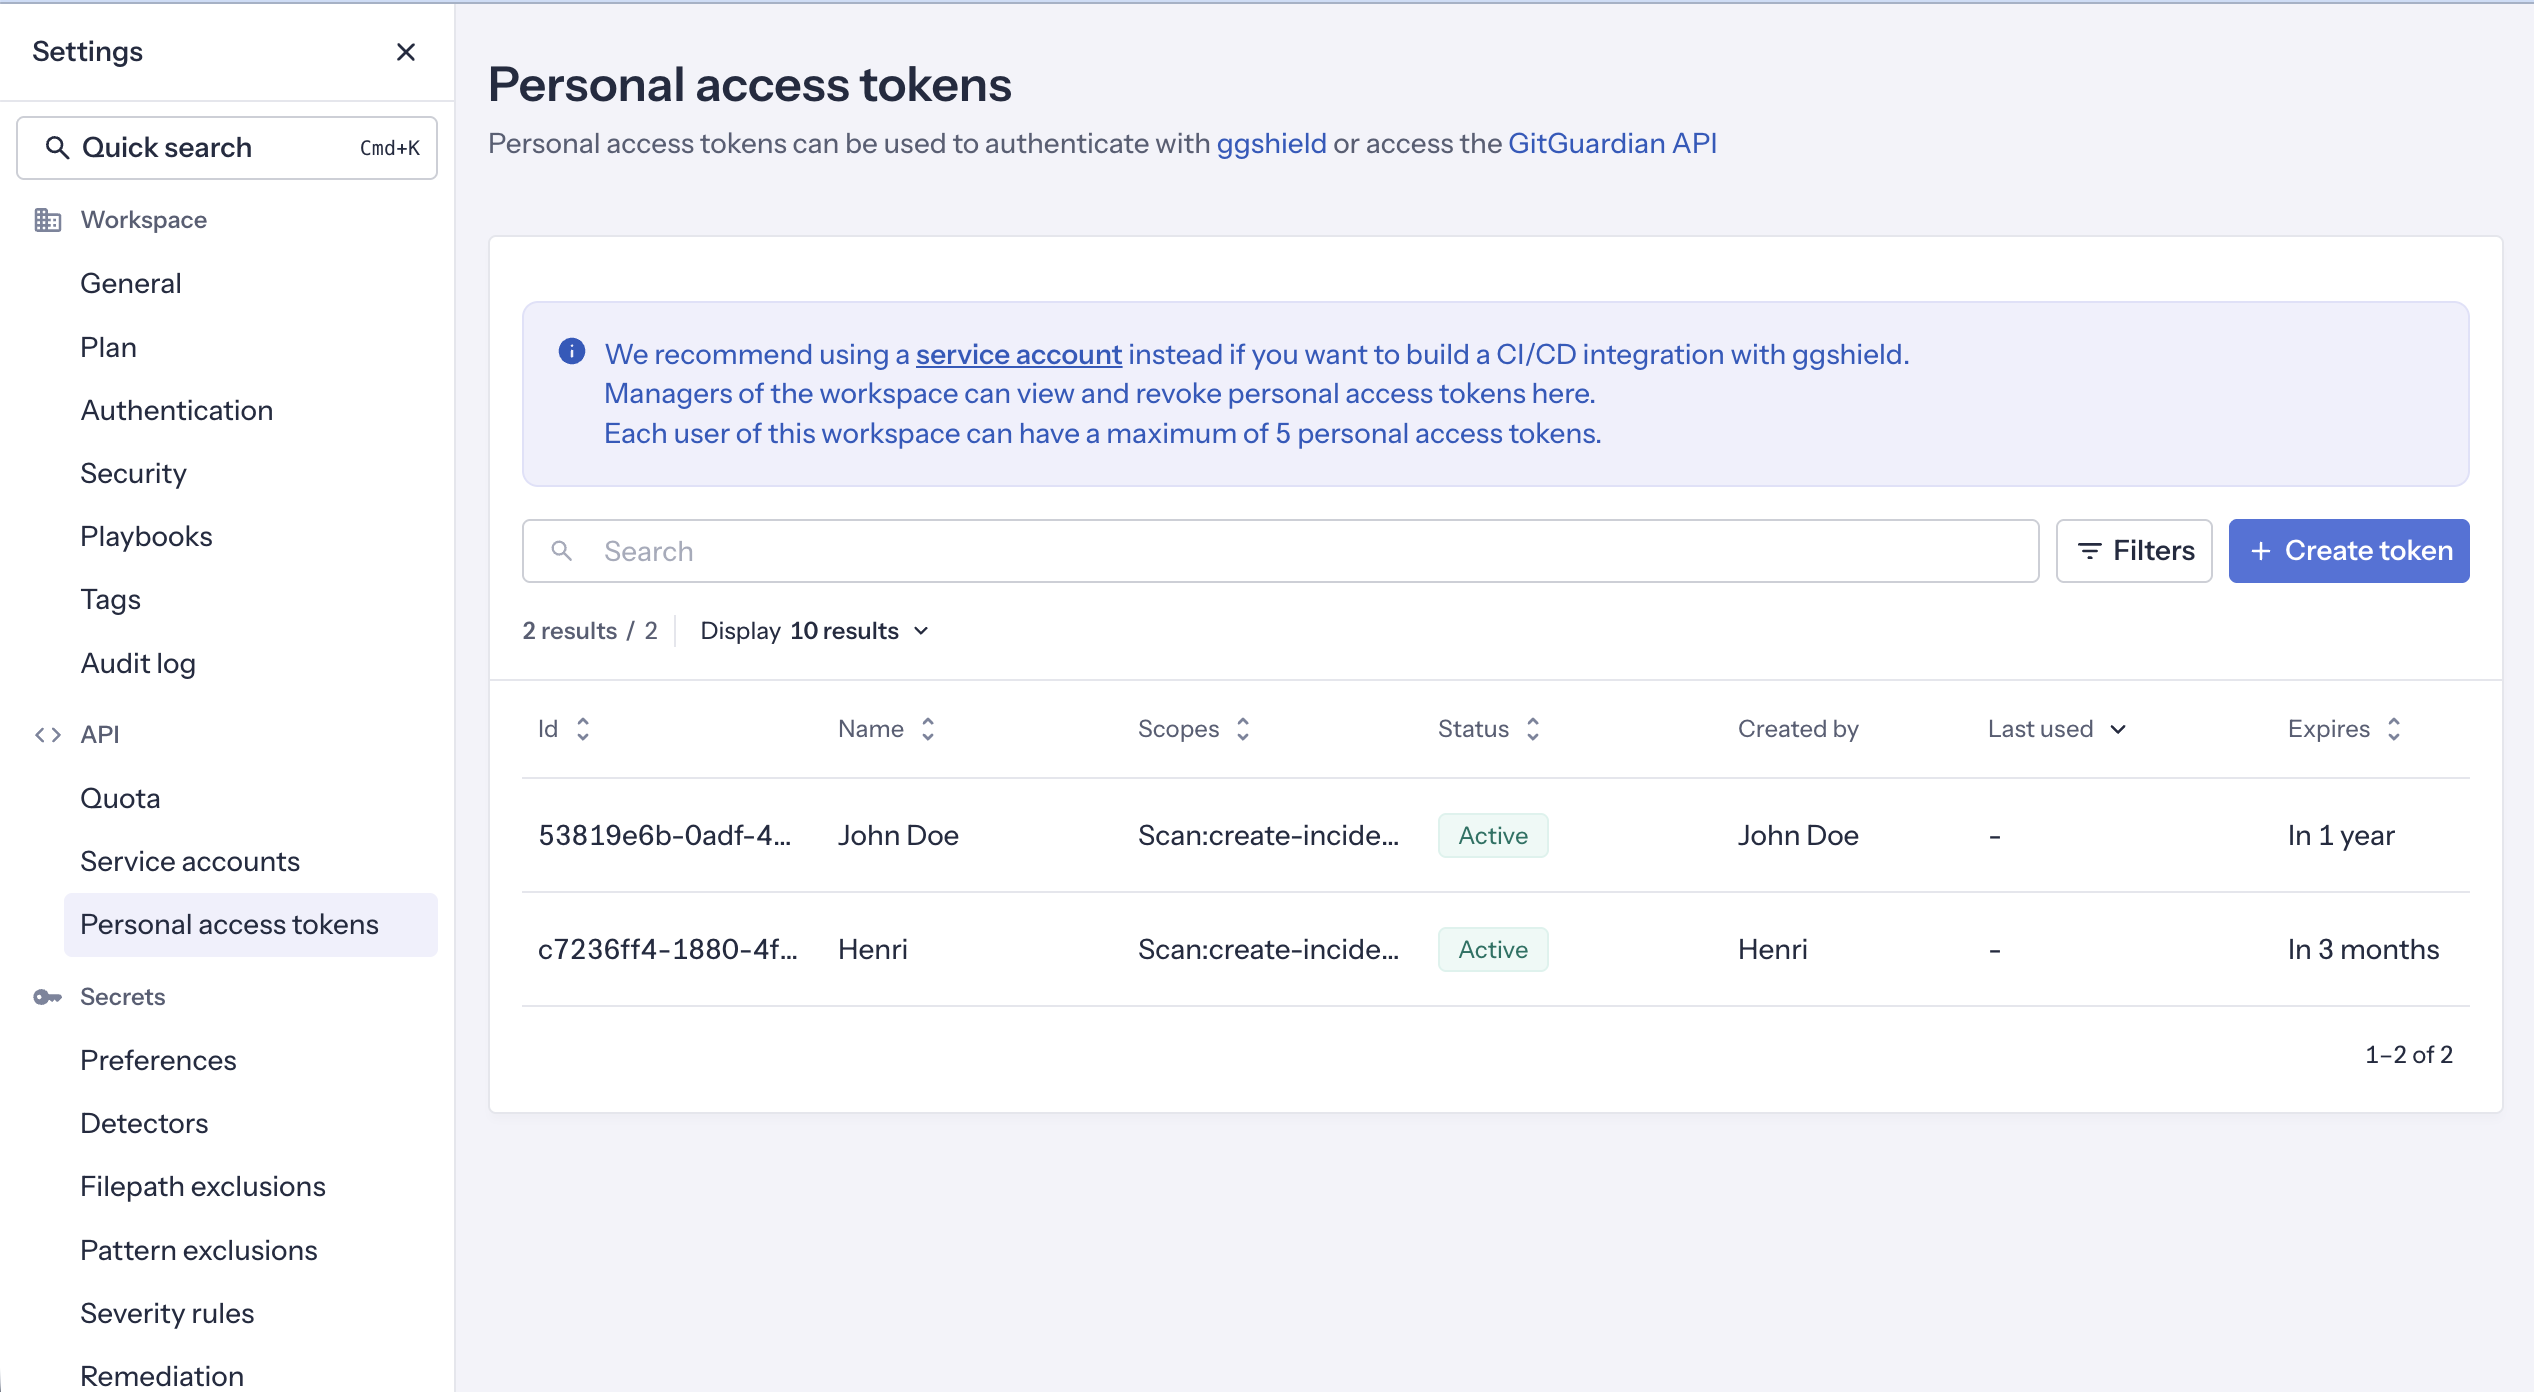
- Accédez à la page Personal access tokens dans la section API de votre workspace. Cliquez sur
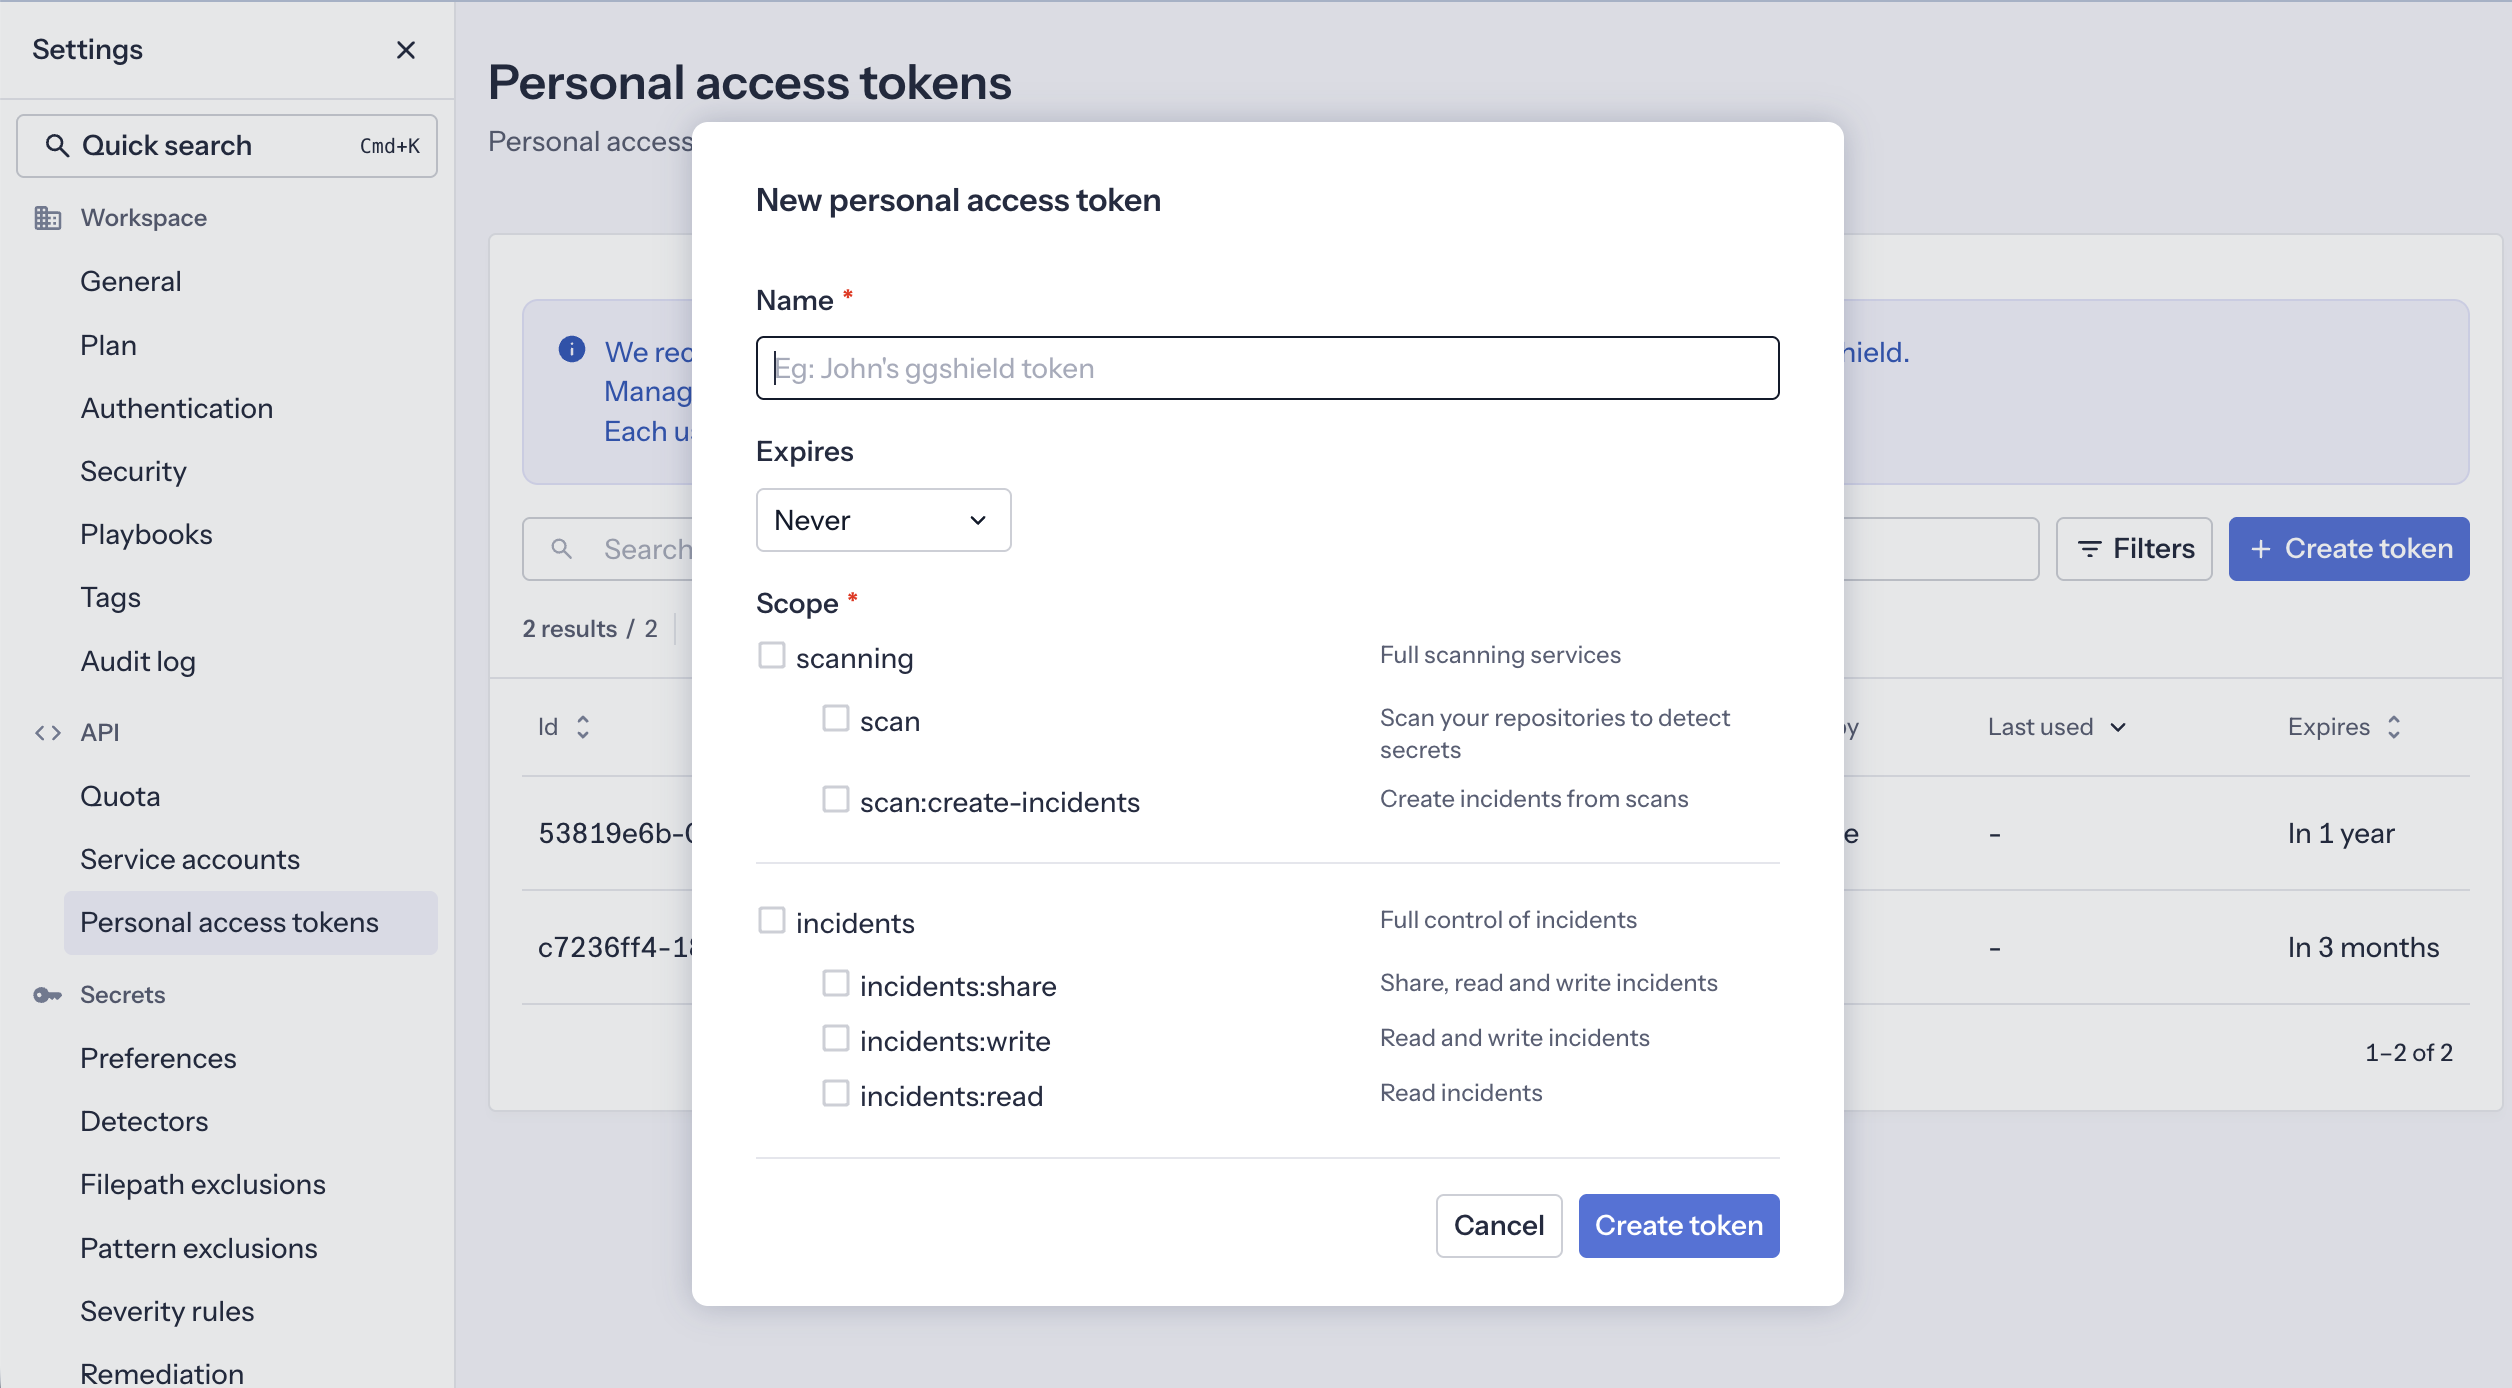
Create token - Nommez votre clé en fonction de son cas d'usage (par exemple
<Git Hook Name>-<Environment or Machine>) - Définissez une date d'expiration pour votre token (dans 1 semaine, 1 mois, 3 mois, 6 mois, 1 an, ou jamais). Si vous définissez une date d'expiration, vous recevrez un e-mail pour vous avertir 5 jours avant l'expiration.
- Cliquez sur
Create token
Assurez-vous de copier le token, il ne vous sera plus visible à l'avenir.
Réflexions supplémentaires
- Un utilisateur qui provisionne un token d'accès personnel avec n'importe quel scope de données pourra uniquement récupérer les ressources auxquelles il a accès via l'interface.
- Chaque utilisateur est autorisé à disposer de 5 tokens d'accès personnels au total.
- Un token d'accès personnel est lié à l'utilisateur qui l'a créé. Si l'utilisateur est supprimé, ses tokens d'accès personnels le sont également. Cela est particulièrement utile à des fins de déprovisionnement dans une grande organisation.
- Si vous êtes membre de plusieurs workspaces, vous devrez spécifier à quel workspace votre token d'accès personnel est rattaché.
Gérer les tokens d'accès personnels
Dans les plans Growth et Enterprise, les Managers du workspace peuvent administrer les tokens d'accès personnels émis pour leur workspace GitGuardian. Ils peuvent consulter, filtrer et révoquer les tokens d'accès personnels de tous les membres du workspace directement depuis le tableau.