Liste d'IP autorisées pour l'accès au workspace
La liste d'IP autorisées permet aux clients de restreindre l'accès à leur workspace, y compris le dashboard et l'API publique, à des adresses IP ou des plages d'IP de confiance. Cette fonctionnalité est conçue pour renforcer la sécurité en garantissant que seules les IP approuvées peuvent interagir avec vos ressources GitGuardian.
Cette fonctionnalité est réservée aux workspaces disposant du plan Growth ou Enterprise ou en période d'essai. À la fin d'une période d'essai, toute restriction d'IP sera levée.
Cette fonctionnalité n'est pas prise en charge sur les environnements auto-hébergés, car il existe d'autres méthodes pour restreindre l'accès dans ces scénarios.
Configurer la liste d'IP autorisées
La configuration et l'activation de la liste autorisée peuvent uniquement être effectuées par les Managers du workspace.
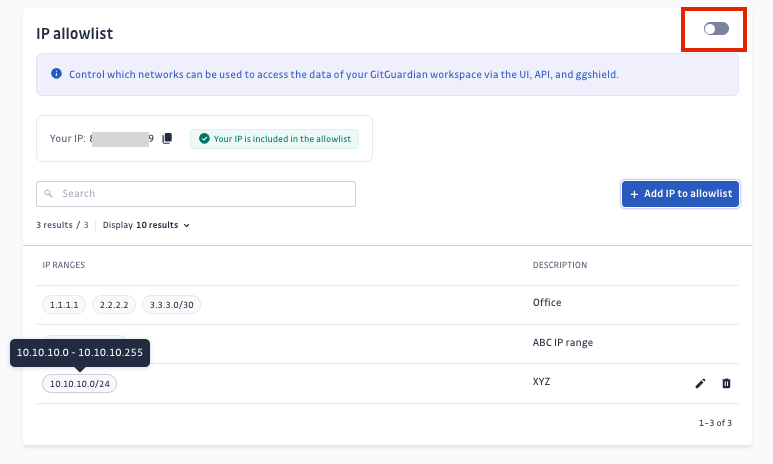
- Naviguez vers Settings > Authentication > IP allowlist
- Ajoutez des adresses ou des plages d'IP : dans la section de gestion de la liste d'IP autorisées, saisissez les adresses IP ou les plages d'IP (en notation CIDR) que vous souhaitez autoriser, et saisissez une description. Notez que seules les adresses IPv4 sont prises en charge.
- Activez la liste d'IP autorisées : une fois les adresses IP ou plages nécessaires ajoutées, basculez l'option de restriction d'IP pour l'activer.
Les Managers du workspace peuvent ensuite modifier ou supprimer des adresses IP ou des plages d'IP via la même section de paramètres.
Ressources bloquées
Une fois la liste d'IP autorisées activée, la restriction s'applique à toutes les ressources de votre workspace GitGuardian :
- UI : Les utilisateurs sans adresse IP autorisée seront bloqués dans l'accès au dashboard.
- API et ggshield : L'API, et par conséquent l'outil en ligne de commande ggshield qui en dépend, sera soumise aux mêmes restrictions d'IP.
Si vous utilisez ggshield dans des pipelines CI/CD ou dans des hooks pre-receive, vous devez vous assurer que les IP de votre système de gestion de versions (VCS) ou de vos runners CI/CD sont ajoutées à la liste autorisée afin d'éviter toute interruption.

