Explore
Explore vous permet de rechercher proactivement des secrets qui auraient pu être divulgués dans des dépôts GitHub publics liés à votre organisation. En étendant votre détection de secrets au-delà du périmètre défini, Explore vous aide à découvrir des expositions que la surveillance basée sur le périmètre traditionnelle pourrait manquer.
Explore est conçu pour vous aider à trouver des secrets liés à l'infrastructure, aux domaines et aux technologies de votre entreprise. Concentrez vos recherches sur des termes spécifiques à votre entreprise pour obtenir les résultats les plus pertinents et actionnables.
Fonctionnement d'Explore
Explore vous permet de rechercher dans les commits et patches GitHub publics à l'aide de capacités de requêtes avancées, puis de scanner les résultats à la recherche de secrets via le moteur de détection de GitGuardian.
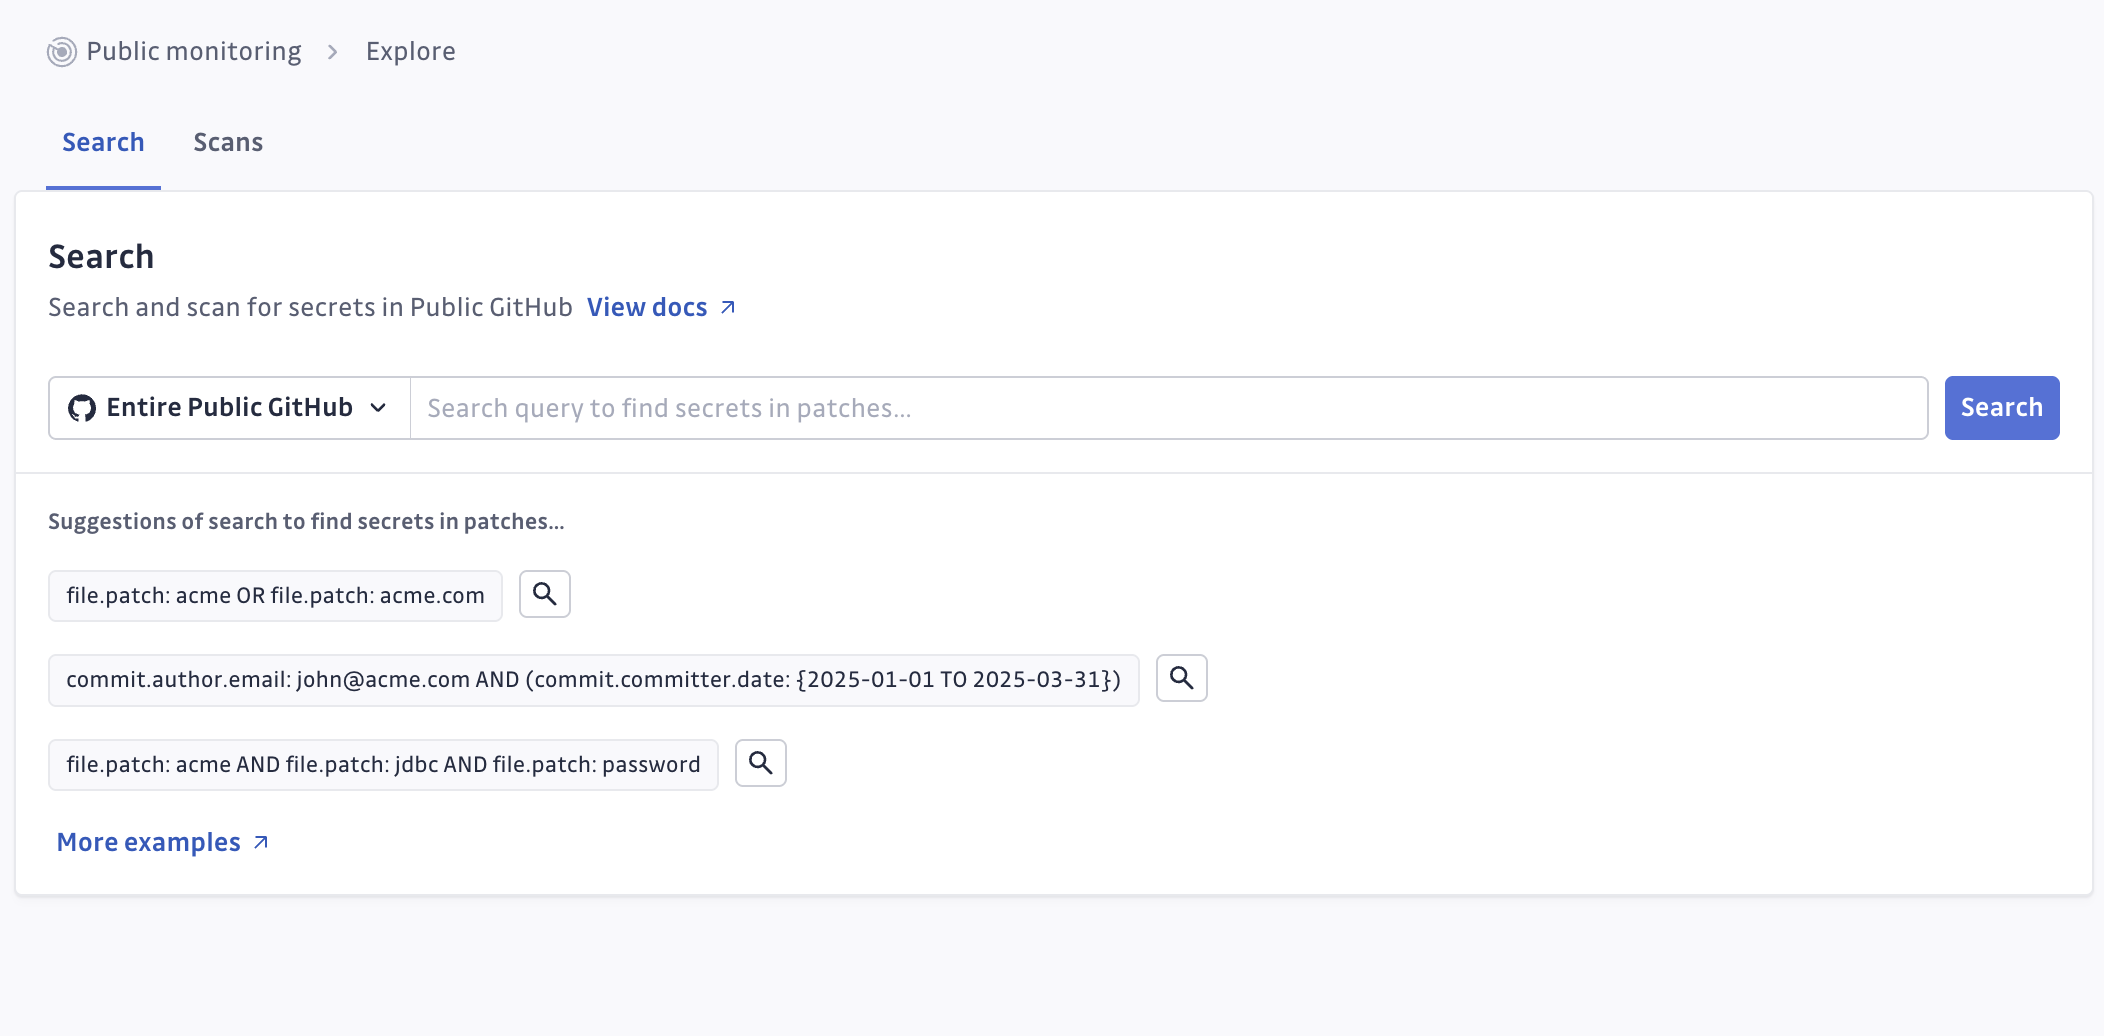
1. Rechercher les commits pertinents
Utilisez des requêtes de recherche ciblées pour trouver des commits publics susceptibles de contenir des secrets liés à votre organisation :
- Recherchez les domaines, endpoints d'API ou éléments d'infrastructure de votre entreprise
- Recherchez les commits d'employés actuels ou passés
- Recherchez des références à vos systèmes ou technologies internes
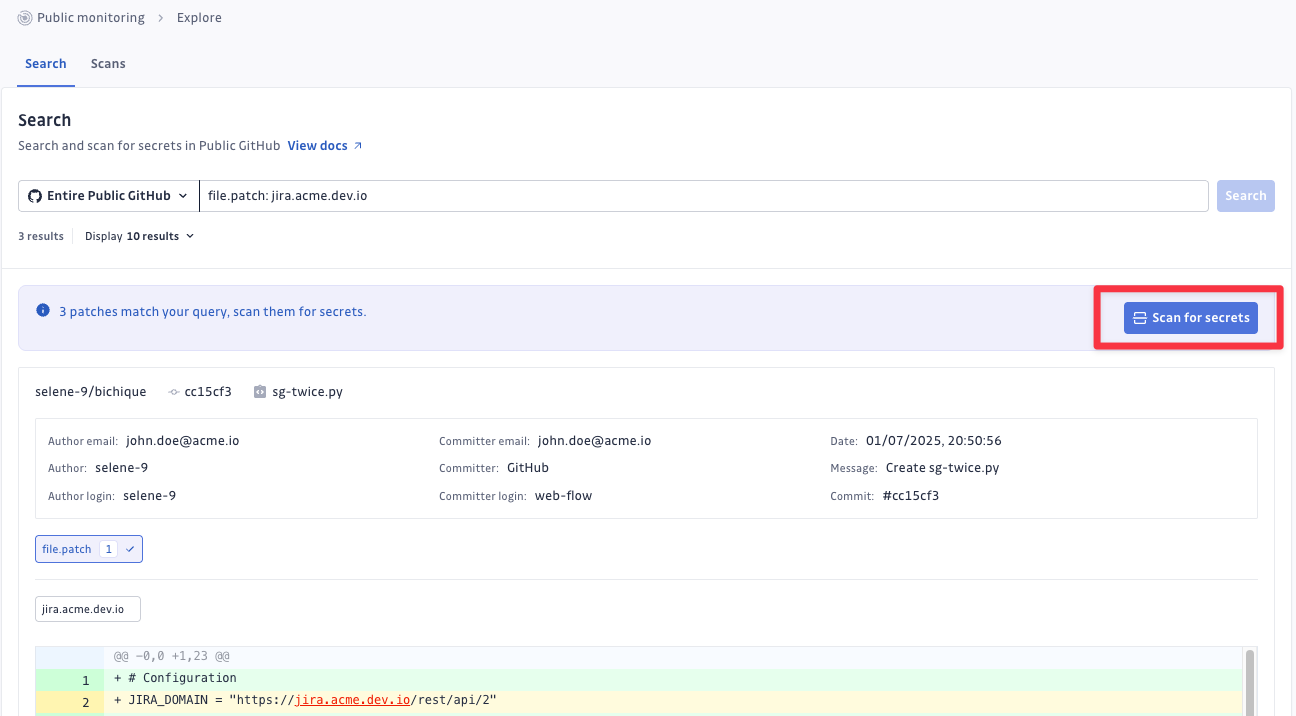
2. Scanner les résultats à la recherche de secrets
Une fois identifiés les commits potentiellement pertinents, scannez-les à la recherche de secrets réels en utilisant la bibliothèque exhaustive de détecteurs de GitGuardian.
3. Créer des incidents et surveiller
Transformez les secrets découverts en incidents de sécurité actionnables :
- Créez des incidents de secrets publics directement depuis les résultats de scan
- Mettez en place une création d'incidents automatisée avec des scans planifiés
- Suivez et corrigez les expositions via votre workflow d'incident standard
Démarrer et bonnes pratiques
-
Utilisez des recherches spécifiques à l'entreprise : concentrez-vous sur les termes directement liés à votre organisation (domaines, infrastructure, technologies) plutôt que sur des mots-clés génériques. Cela garantit des résultats pertinents et actionnables, et reste sous la limite des 10 000 résultats requise pour le scan.
-
Scannez les résultats : utilisez l'interface de recherche pour trouver les commits pertinents, puis scannez les résultats pour identifier les expositions réelles de secrets.
-
Créez des incidents : convertissez les découvertes en incidents de sécurité suivis via votre workflow standard.
-
Mettez en place une surveillance : planifiez des scans réguliers pour les requêtes de recherche critiques afin de maintenir une surveillance continue.
-
Revue régulière : surveillez la qualité des résultats et affinez les requêtes pour réduire les faux positifs et améliorer l'efficacité de la détection.
Étapes suivantes
- Apprenez la syntaxe de recherche pour construire des requêtes efficaces
- Comprenez comment scanner et surveiller les résultats de recherche

