Intégrer JFrog Container Registry
Sécurisez vos applications conteneurisées en surveillant JFrog Container Registry à la recherche de secrets exposés dans les images de conteneurs et les artefacts de build.
Cette intégration fonctionne avec JFrog Cloud et avec JFrog Artifactory auto-hébergé 6.2 ou version ultérieure.
Vous souhaitez scanner des artefacts non conteneurisés tels que des packages npm, Maven ou PyPI ? Consultez l'intégration JFrog Package Registries.
Pourquoi surveiller JFrog Container Registry ?
JFrog Container Registry sert de dépôt de niveau entreprise pour les images de conteneurs prêtes pour la production de votre organisation. Ces images contiennent souvent des identifiants de bases de données de production, des clés d'API d'entreprise et des tokens de services internes qui, lorsqu'ils sont exposés, peuvent compromettre des applications métier critiques et donner un accès non autorisé à des systèmes propriétaires et à des données clients sensibles.
Capacités
| Fonctionnalité | Prise en charge | Détails |
|---|---|---|
| Scan historique | ✅ (Pris en charge) | Analyser les images existantes et leurs couches |
| Scan incrémental | ✅ (Pris en charge) | Scan régulier planifié pour le nouveau contenu |
| Périmètre surveillé | ✅ (Pris en charge) | Surveillance granulaire de vos dépôts |
| Périmètre d'équipe | ✅ (Pris en charge) | Contrôle d'accès basé sur les équipes |
| Vérification de présence | ❌ (Non pris en charge) | Toutes les occurrences sont considérées comme présentes |
| Visibilité de la source | ❌ (Non pris en charge) | Toutes les sources sont considérées comme privées |
| Pièces jointes | N/A | Non applicable pour les registres de conteneurs |
Ce que nous scannons :
- Toutes les couches des images de conteneurs
- Les Dockerfiles et les configurations de build
- Les variables d'environnement dans les métadonnées des images
Cette intégration scanne automatiquement vos dépôts surveillés, en téléchargeant les images de conteneurs, ce qui peut entraîner des coûts de bande passante. Pour optimiser les coûts et réduire les faux positifs, sélectionnez soigneusement les sources à surveiller et utilisez notre fonctionnalité d'exclusion de chemins de fichiers.
Prérequis de plan : Disponible pour le plan GitGuardian Enterprise. Essayez-le gratuitement avec une période d'essai de 30 jours - tous les incidents détectés restent accessibles après la fin de l'essai.
Couverture des détecteurs : Pour minimiser les faux positifs, Generic High Entropy Secret et Generic Password sont désactivés. Tous les autres détecteurs sont activés.
Configurer votre intégration JFrog Container Registry
Prérequis :
- Un compte Owner ou Manager sur votre Dashboard GitGuardian
- Des permissions d'administrateur JFrog pour créer des Access Tokens dans votre instance JFrog
- Connectivité réseau entre GitGuardian et vos services self-hosted. Découvrez GitGuardian Bridge pour permettre des connexions sécurisées entre GitGuardian SaaS et vos services self-hosted dans des réseaux privés.
GitGuardian s'intègre à JFrog Container Registry via un Access Token avec un accès en lecture seule à vos dépôts.
Vous pouvez installer GitGuardian sur plusieurs instances JFrog Container Registry pour surveiller vos dépôts.
-
Assurez-vous d'être connecté en tant qu'administrateur dans votre JFrog Platform
-
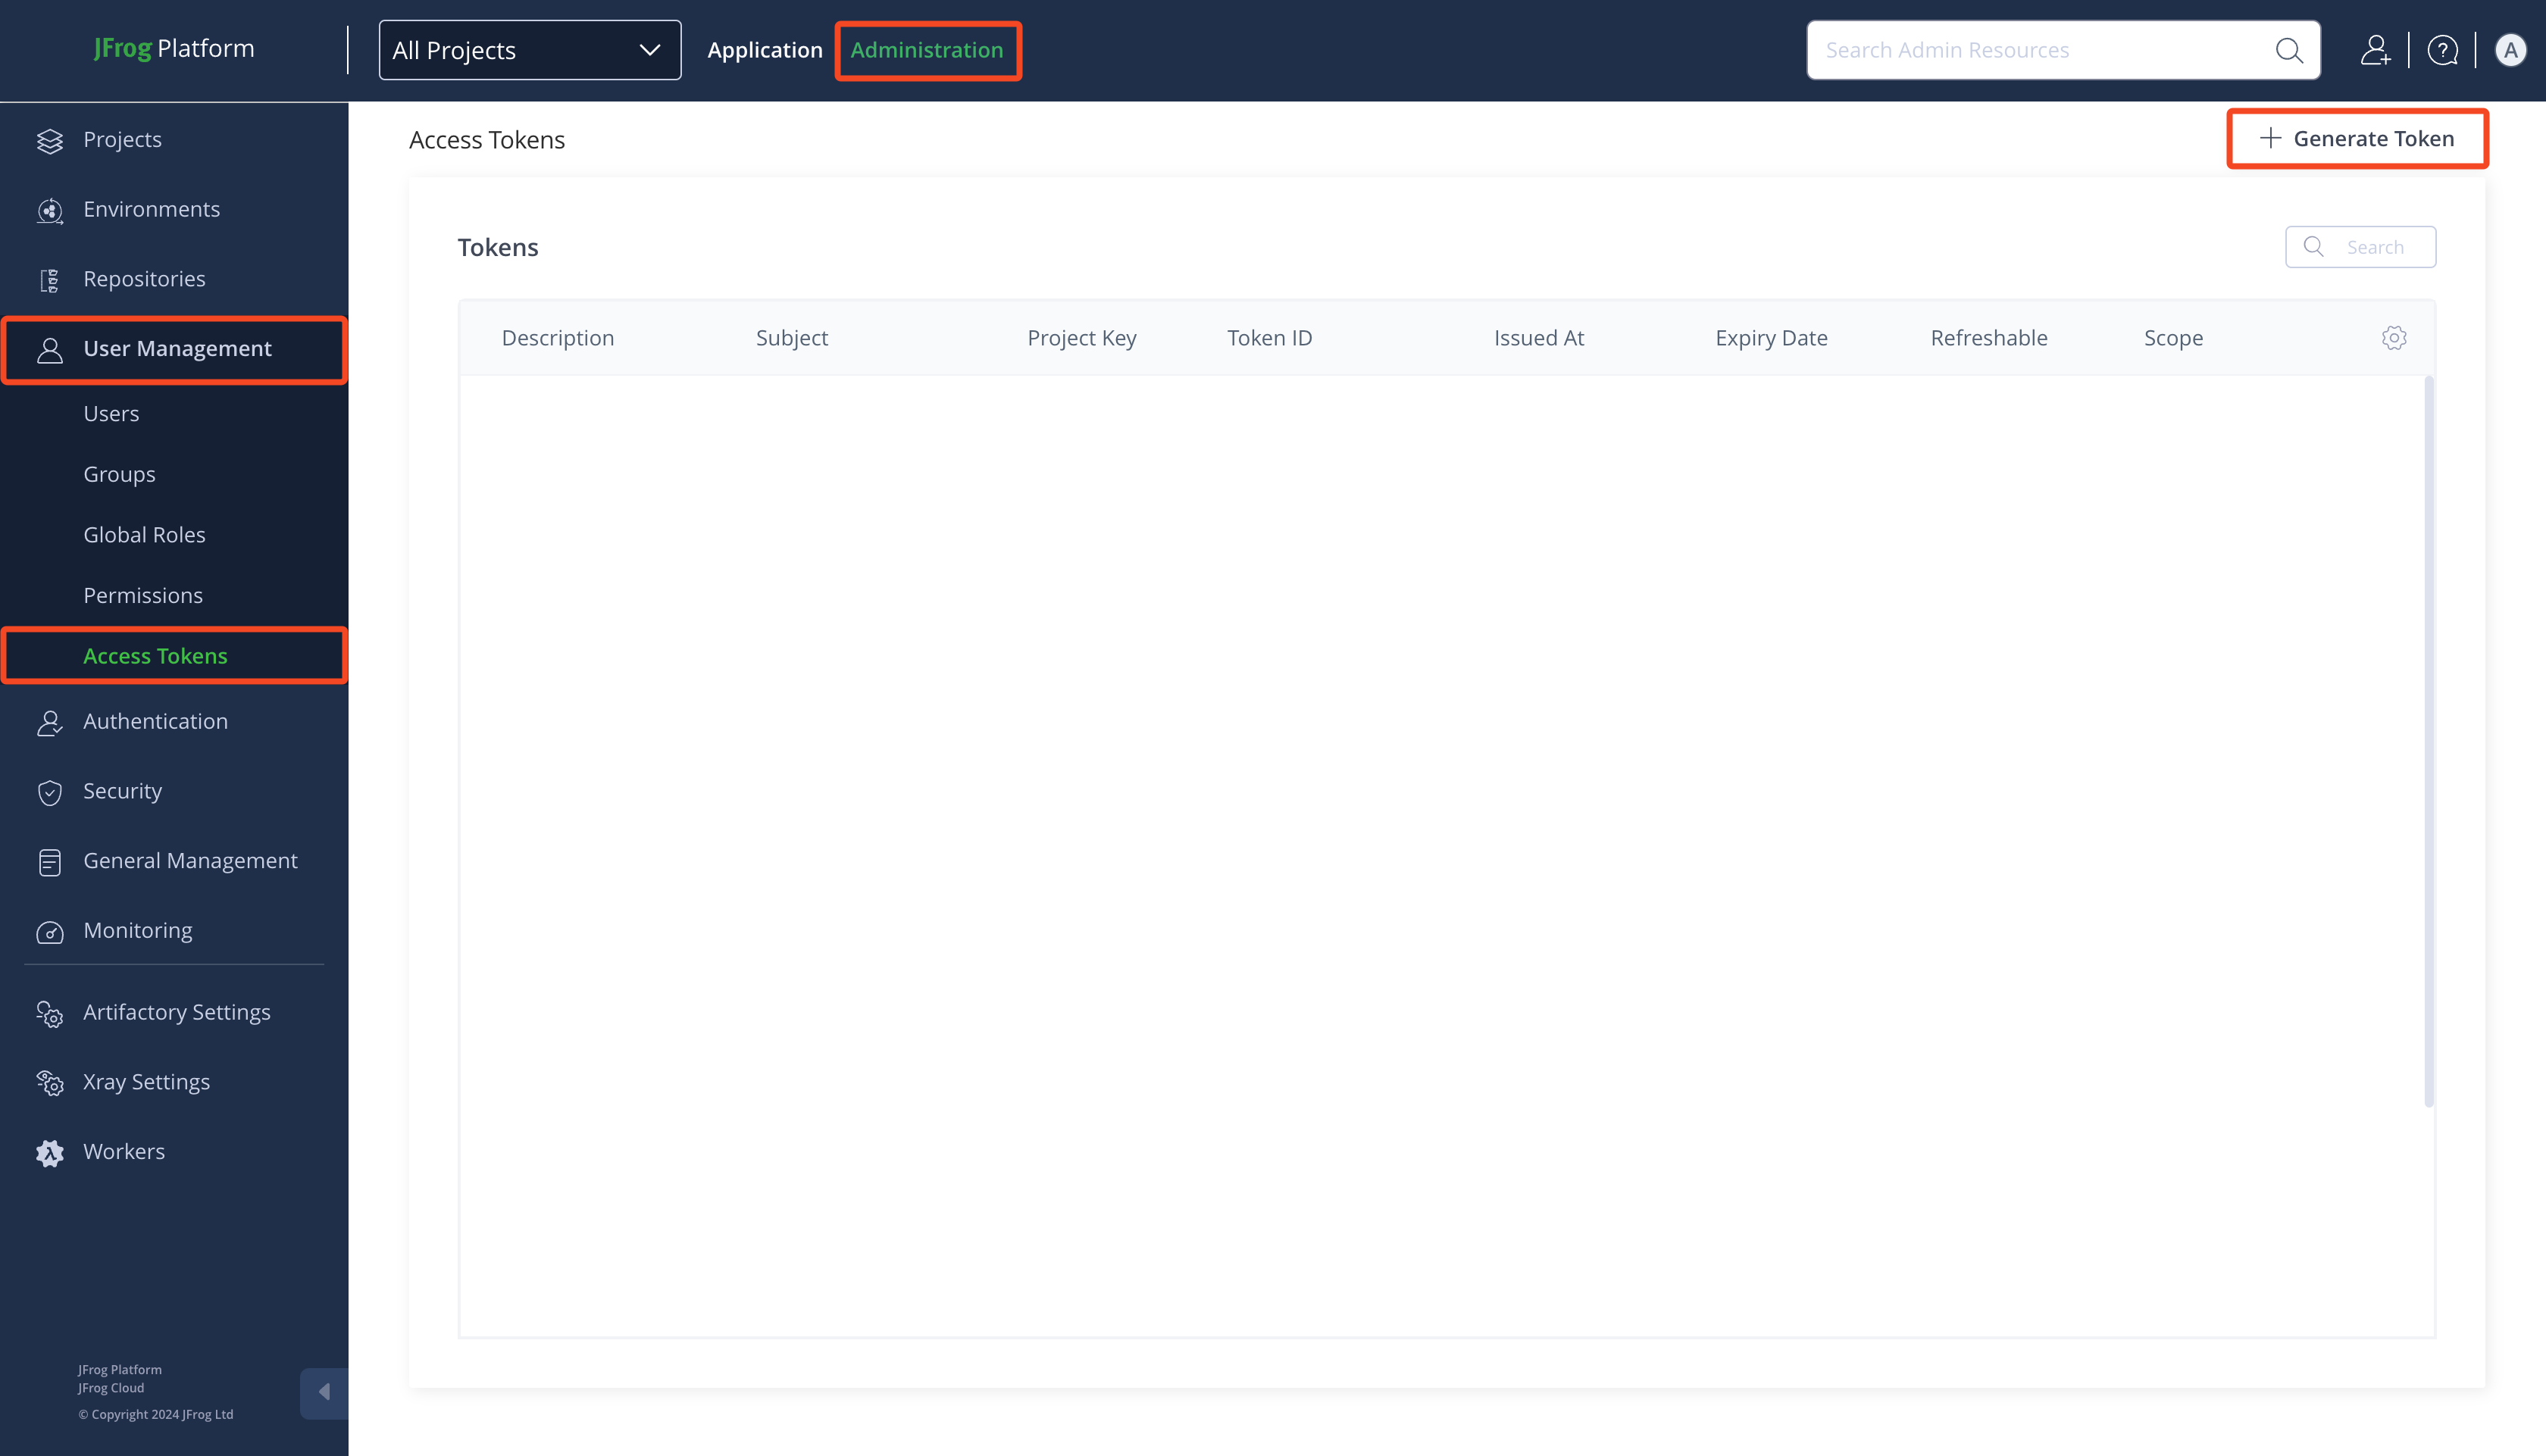
Allez dans Administration > User Management > Access Tokens
-
Cliquez sur Generate Token
-
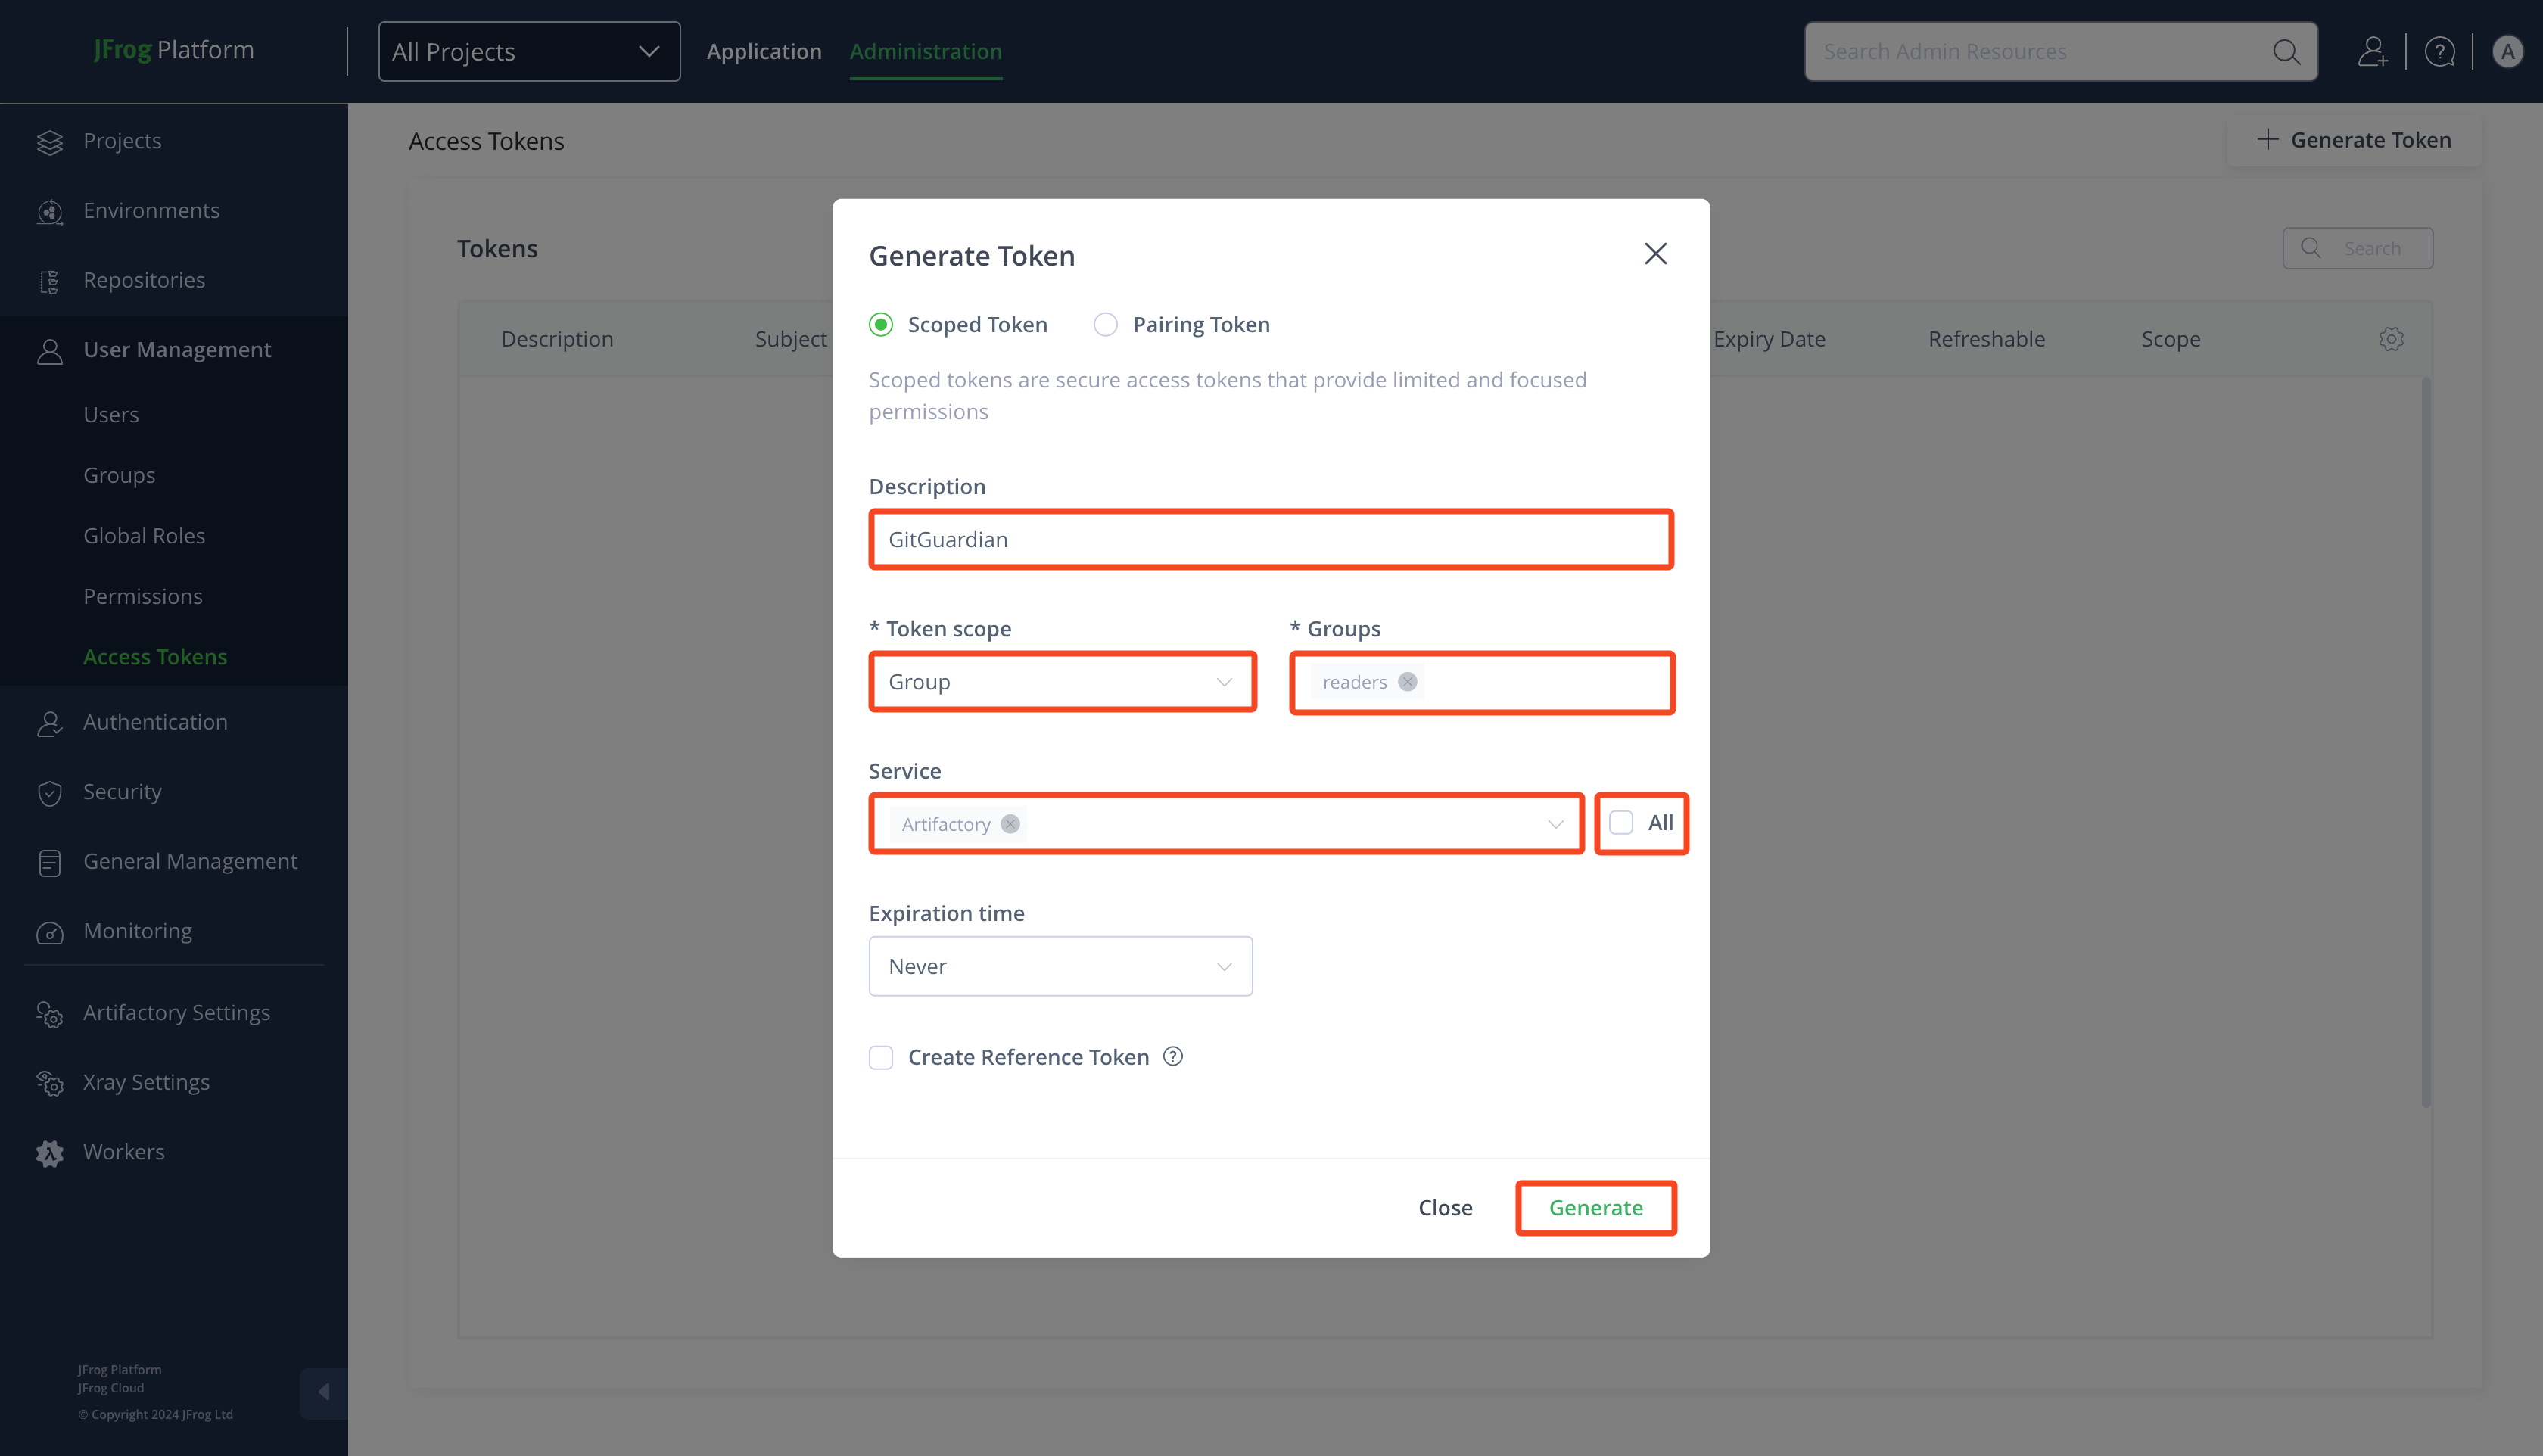
Saisissez une description (par exemple :
GitGuardian) -
Sélectionnez
Groupcomme Token scope -
Sélectionnez
readerscomme Groups -
Décochez All et sélectionnez
Artifactorycomme Service -
Cliquez sur Generate
-
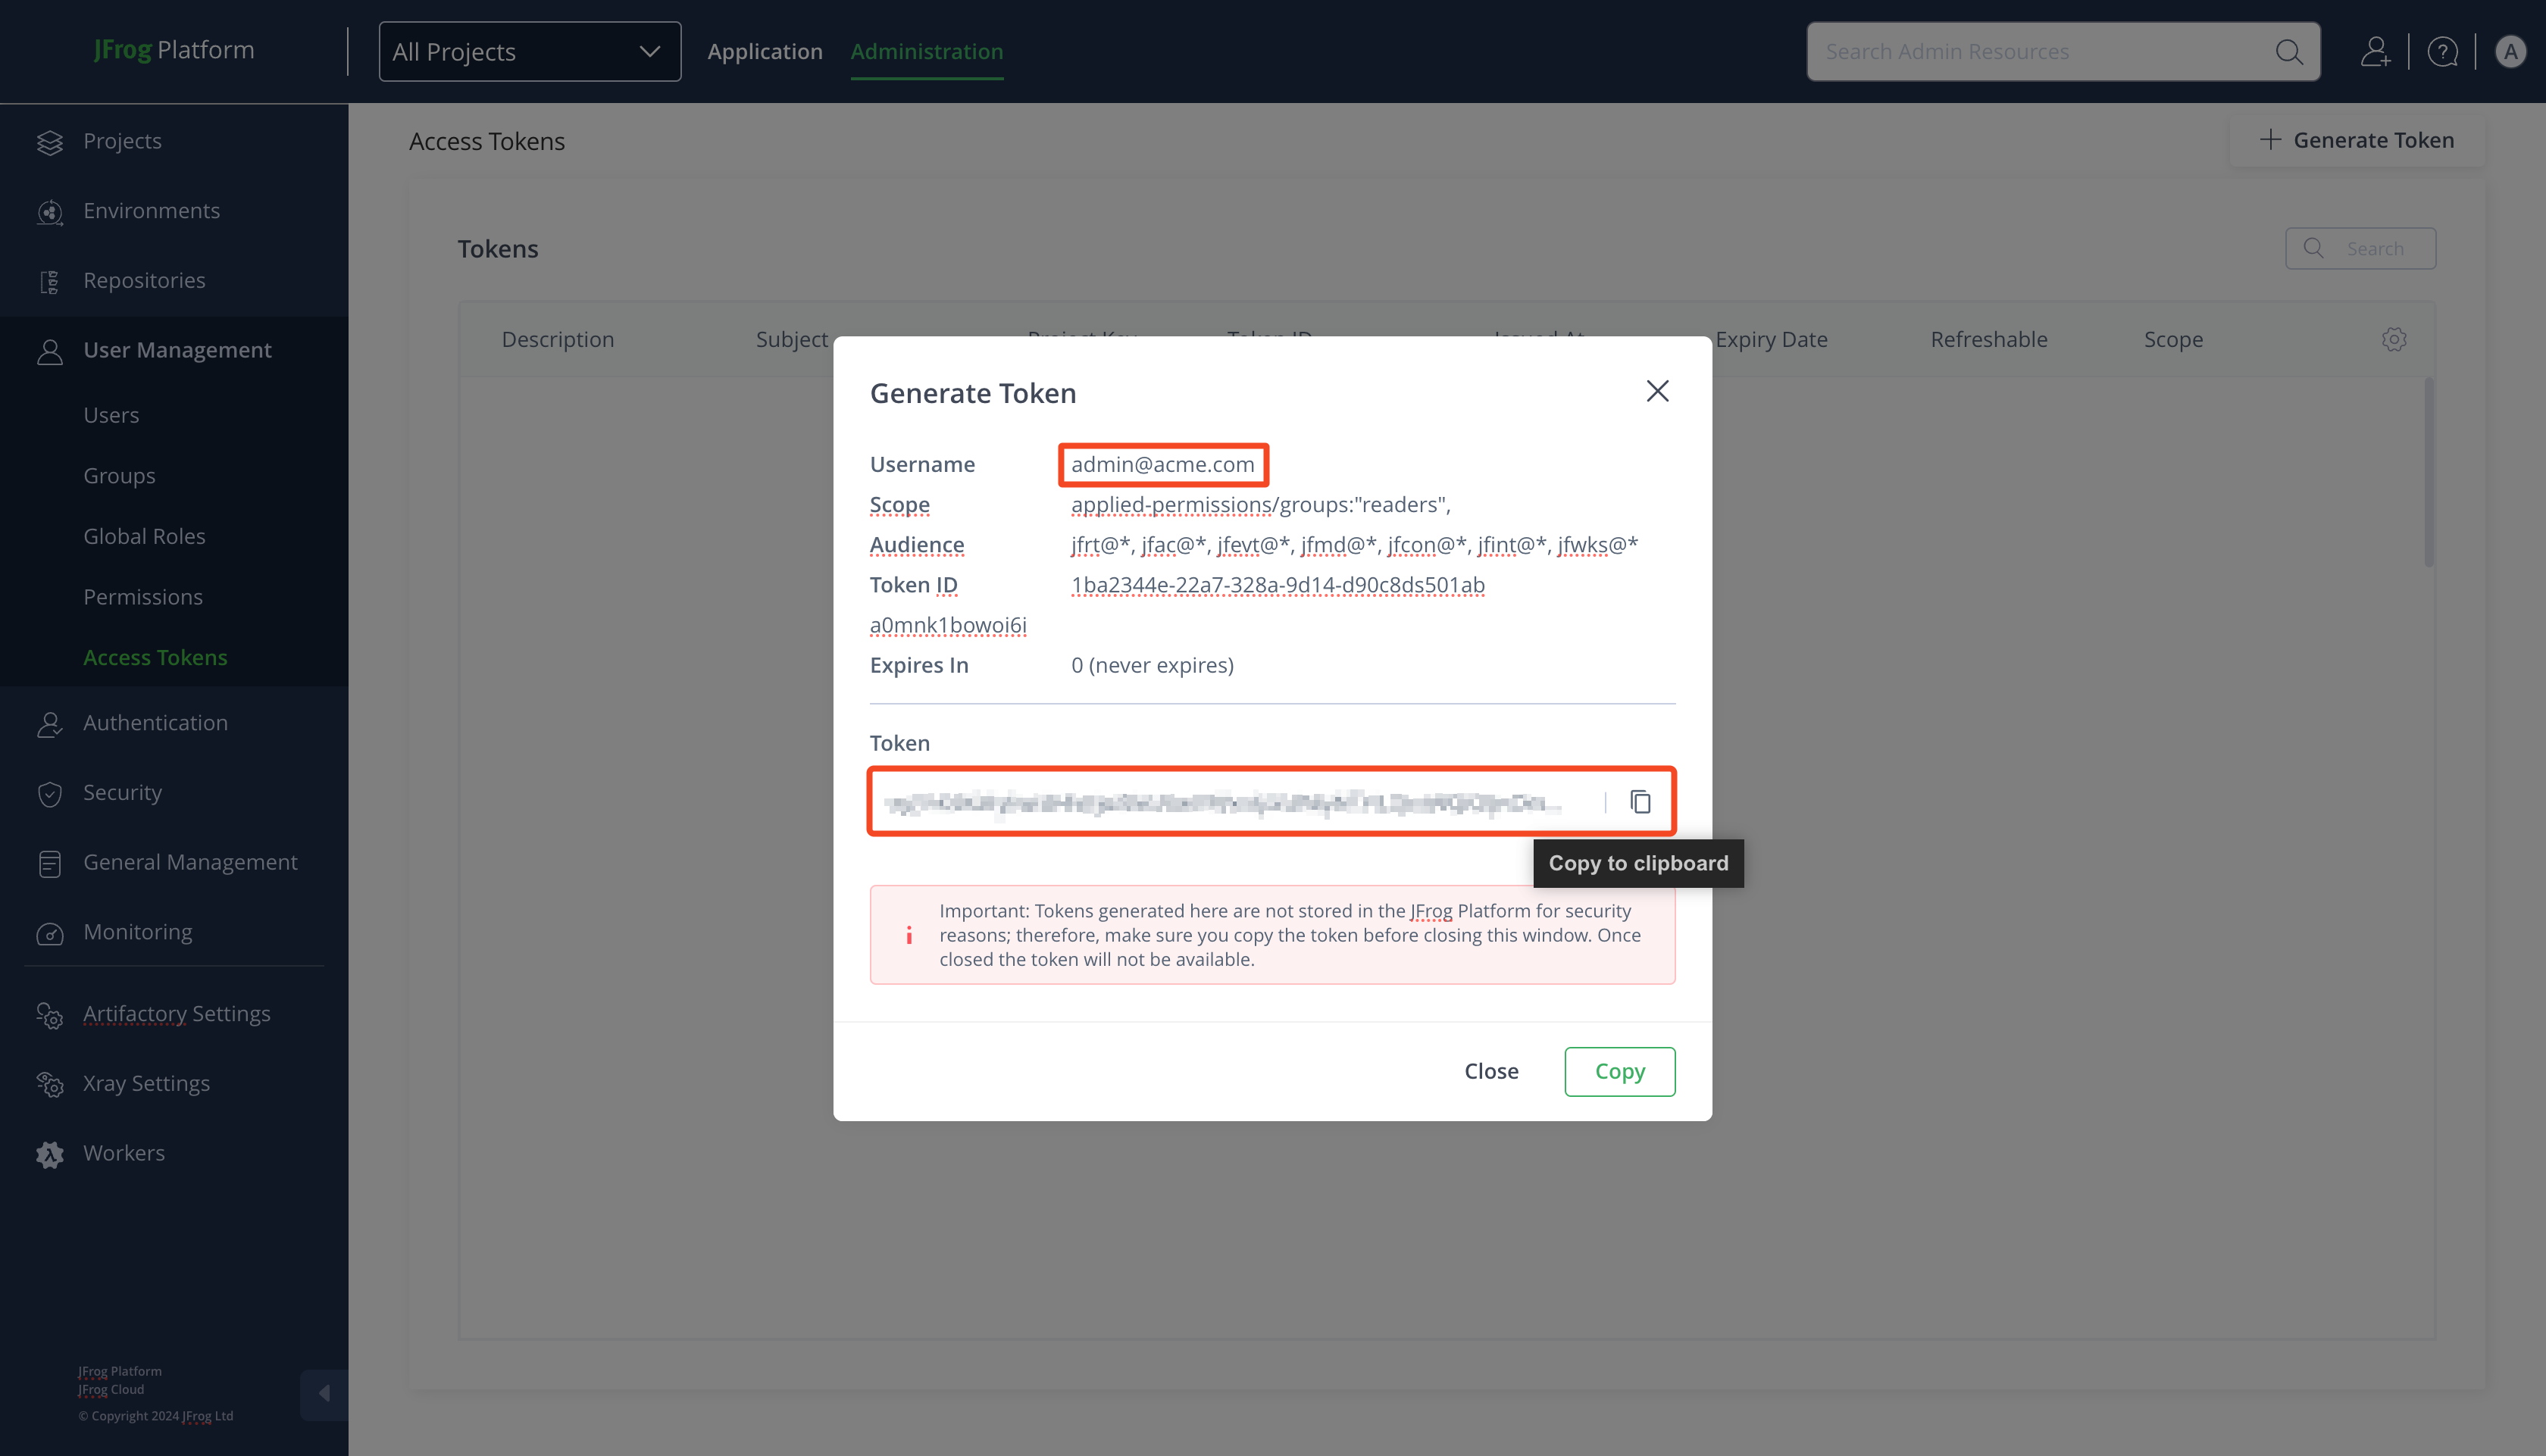
Récupérez le Username et copiez le Token
-
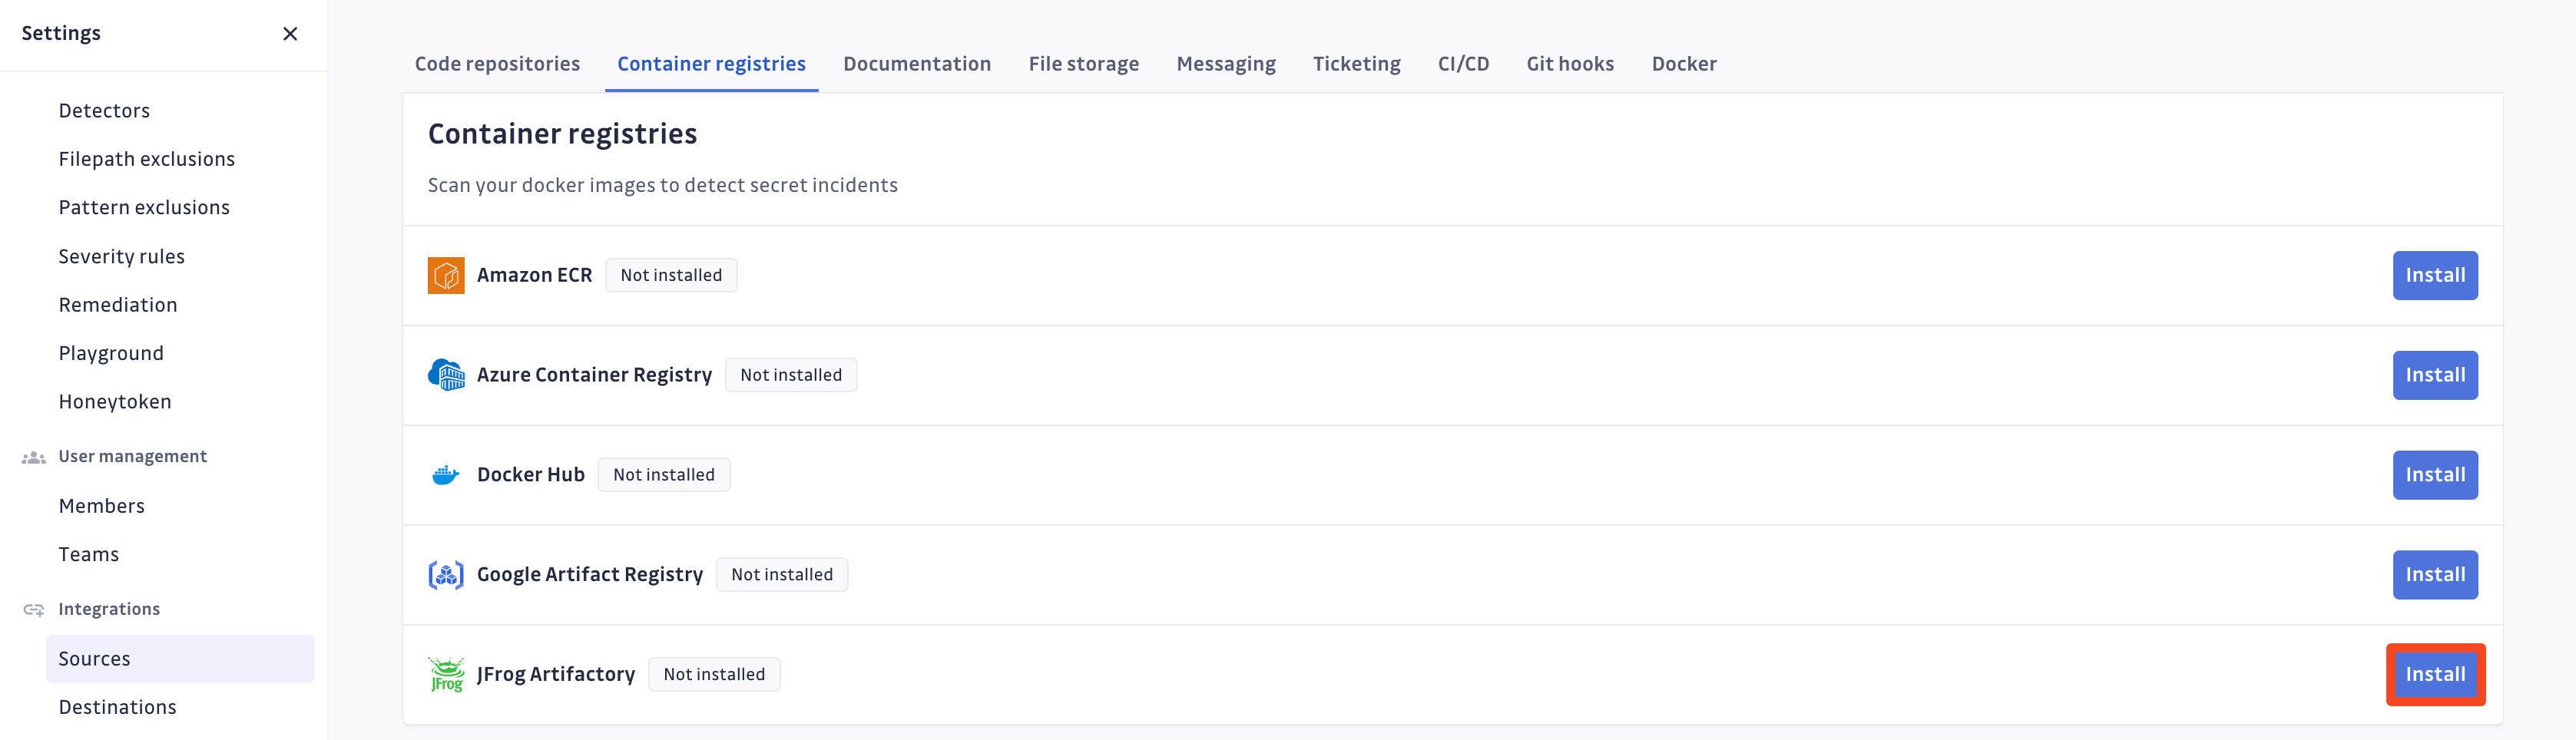
Dans la plateforme GitGuardian, naviguez vers la page Sources integration
-
Cliquez sur Install à côté de JFrog Container Registry dans la section Container registries
-
Cliquez sur Install sur la page JFrog Container Registry integration
-
Saisissez l'URL de votre instance JFrog Container Registry (par exemple :
https://acme.jfrog.io/) -
Collez votre Personal access token
-
Saisissez le Username associé (par exemple :
admin@acme.com) -
Cliquez sur Add
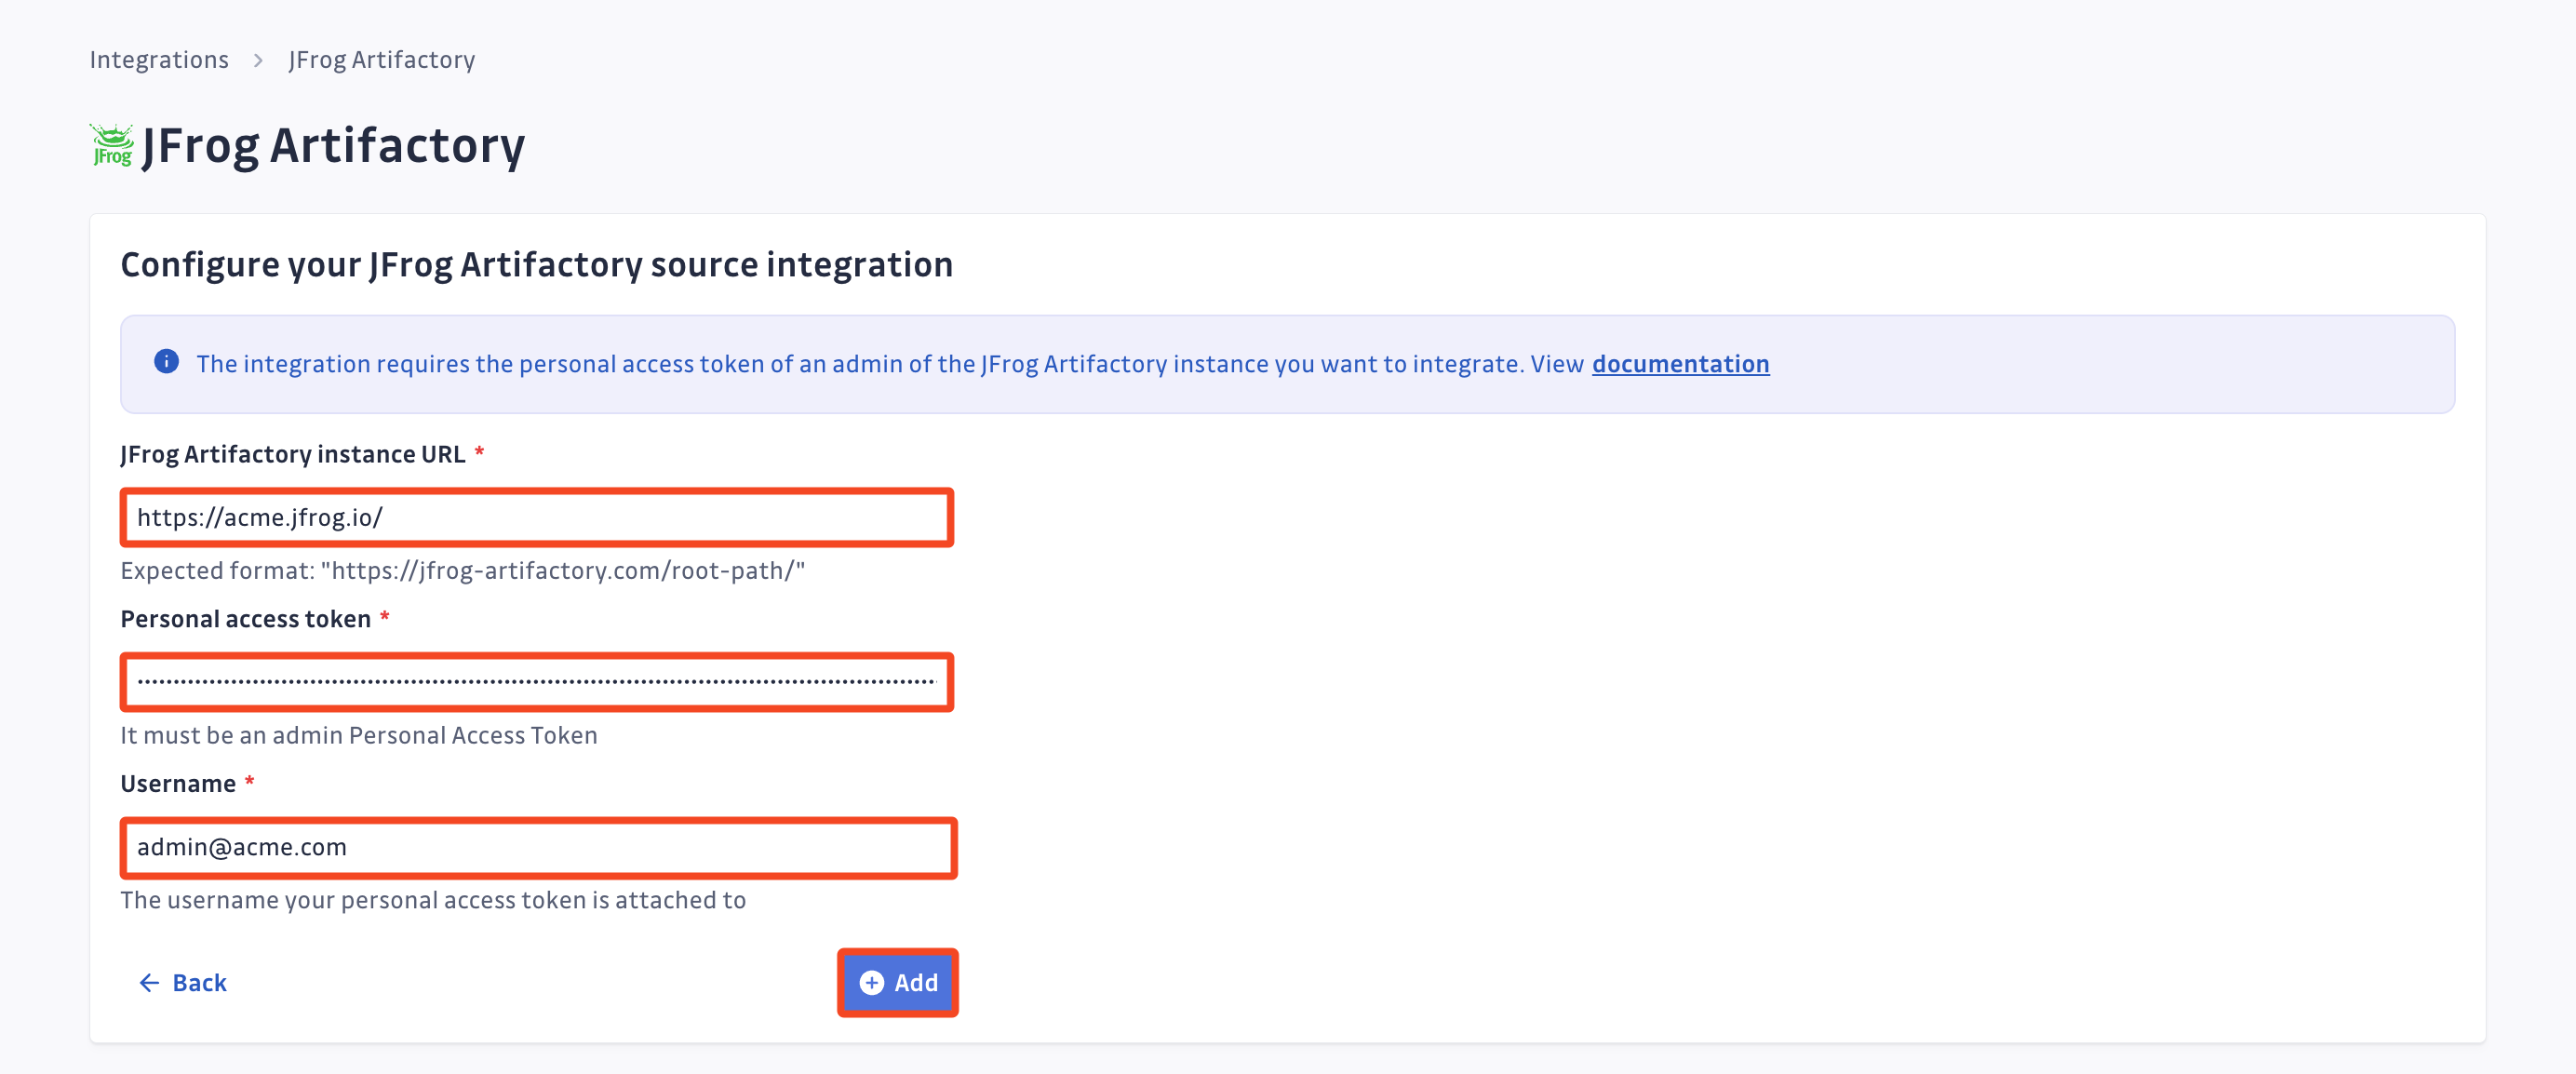
-
Personnalisez votre périmètre surveillé :
- Surveiller des dépôts JFrog Container Registry spécifiques (Recommandé)
- Aucun dépôt n'est surveillé par défaut, vous devrez les sélectionner manuellement.
- Les dépôts nouvellement créés ne seront pas surveillés par défaut. Vous pouvez ajuster ce paramètre à tout moment.
- Recommandé pour optimiser vos coûts de bande passante.
- Surveiller l'ensemble de l'instance JFrog Container Registry
- Tous les dépôts sont surveillés par défaut avec un scan historique complet automatiquement déclenché.
- Les dépôts nouvellement créés seront surveillés par défaut. Vous pouvez ajuster ce paramètre à tout moment.
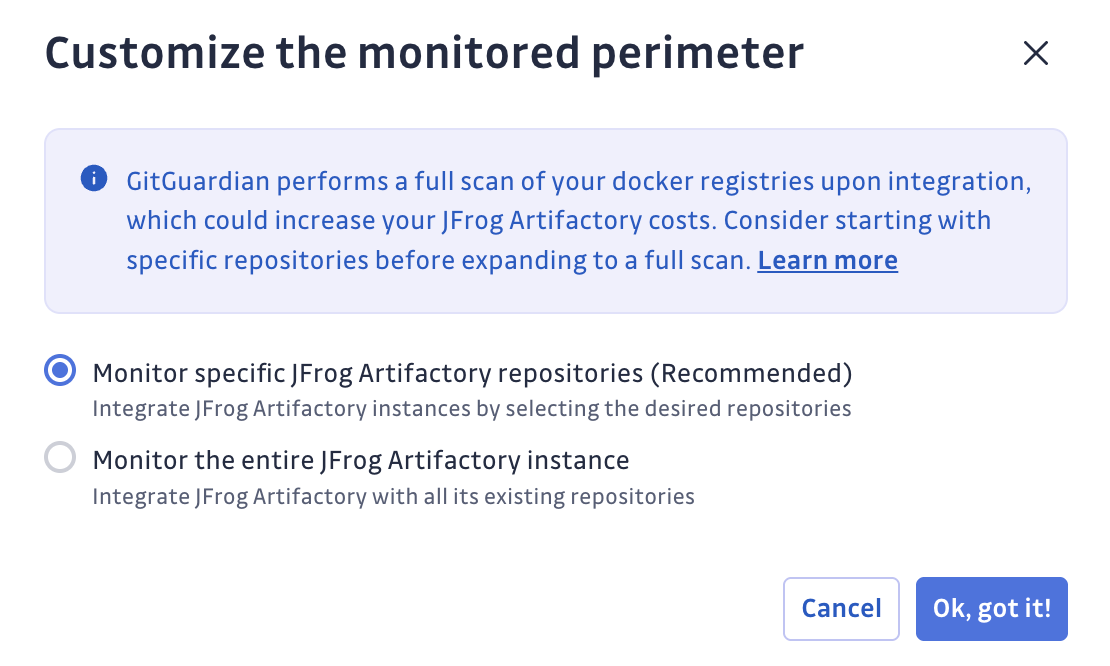
- Surveiller des dépôts JFrog Container Registry spécifiques (Recommandé)
C'est tout ! Votre instance JFrog Container Registry est maintenant installée, et GitGuardian surveille toutes les images Docker de vos dépôts sélectionnés à la recherche de secrets.
Personnaliser votre périmètre surveillé
Pour personnaliser les dépôts surveillés, naviguez vers vos paramètres JFrog Container Registry.
- Sélectionnez/Désélectionnez les dépôts pour les inclure ou les exclure de la surveillance
- Confirmez en cliquant sur Update monitored perimeter
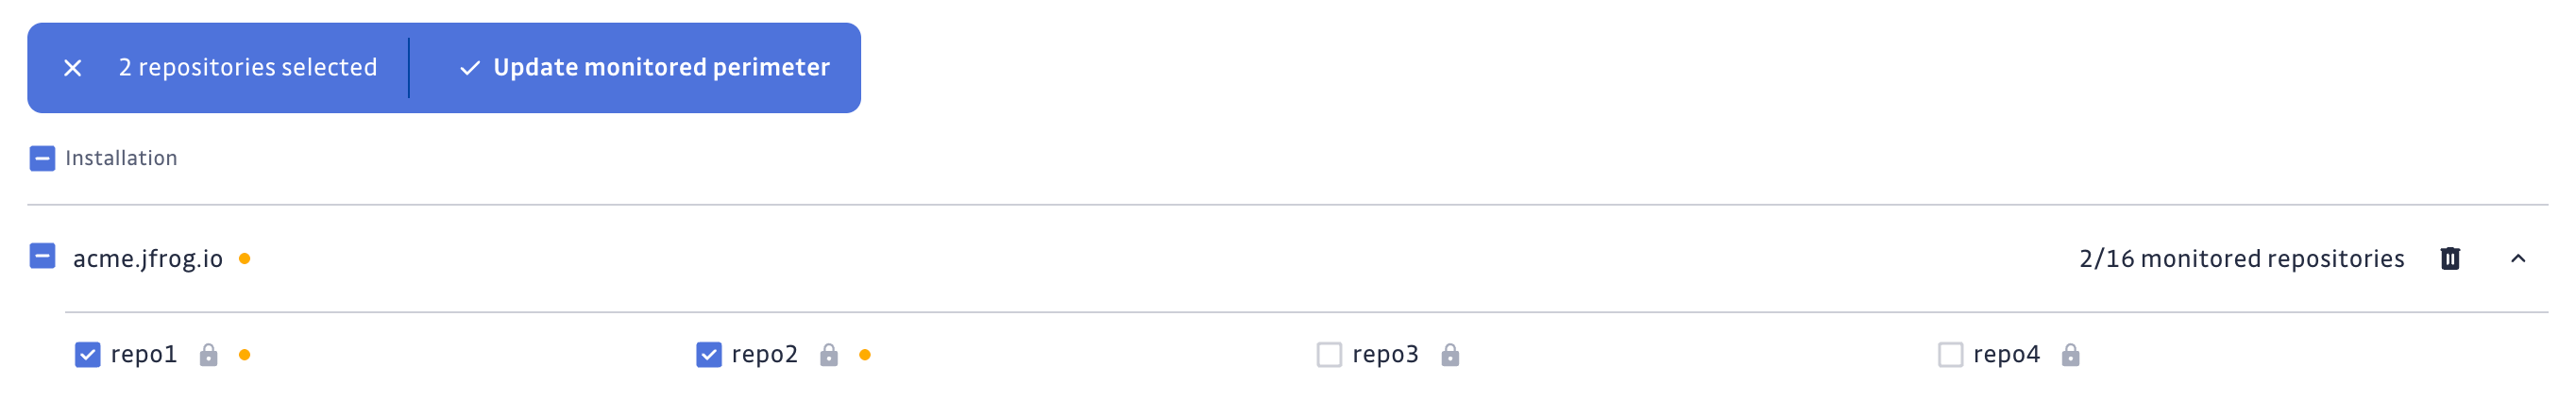
Surveillance automatique des dépôts
Vous pouvez activer ou désactiver l'ajout automatique des dépôts nouvellement créés à votre périmètre surveillé en basculant l'option dans vos paramètres JFrog Container Registry.

Désinstaller votre instance JFrog Container Registry
Pour désinstaller une instance JFrog Container Registry :
- Dans la plateforme GitGuardian, naviguez vers la page Sources integration
- Cliquez sur Edit à côté de JFrog Container Registry dans la section Container registries
- Cliquez sur l'icône de corbeille à côté de l'instance JFrog Container Registry à désinstaller
- Confirmez en cliquant sur Yes, uninstall dans la fenêtre de confirmation
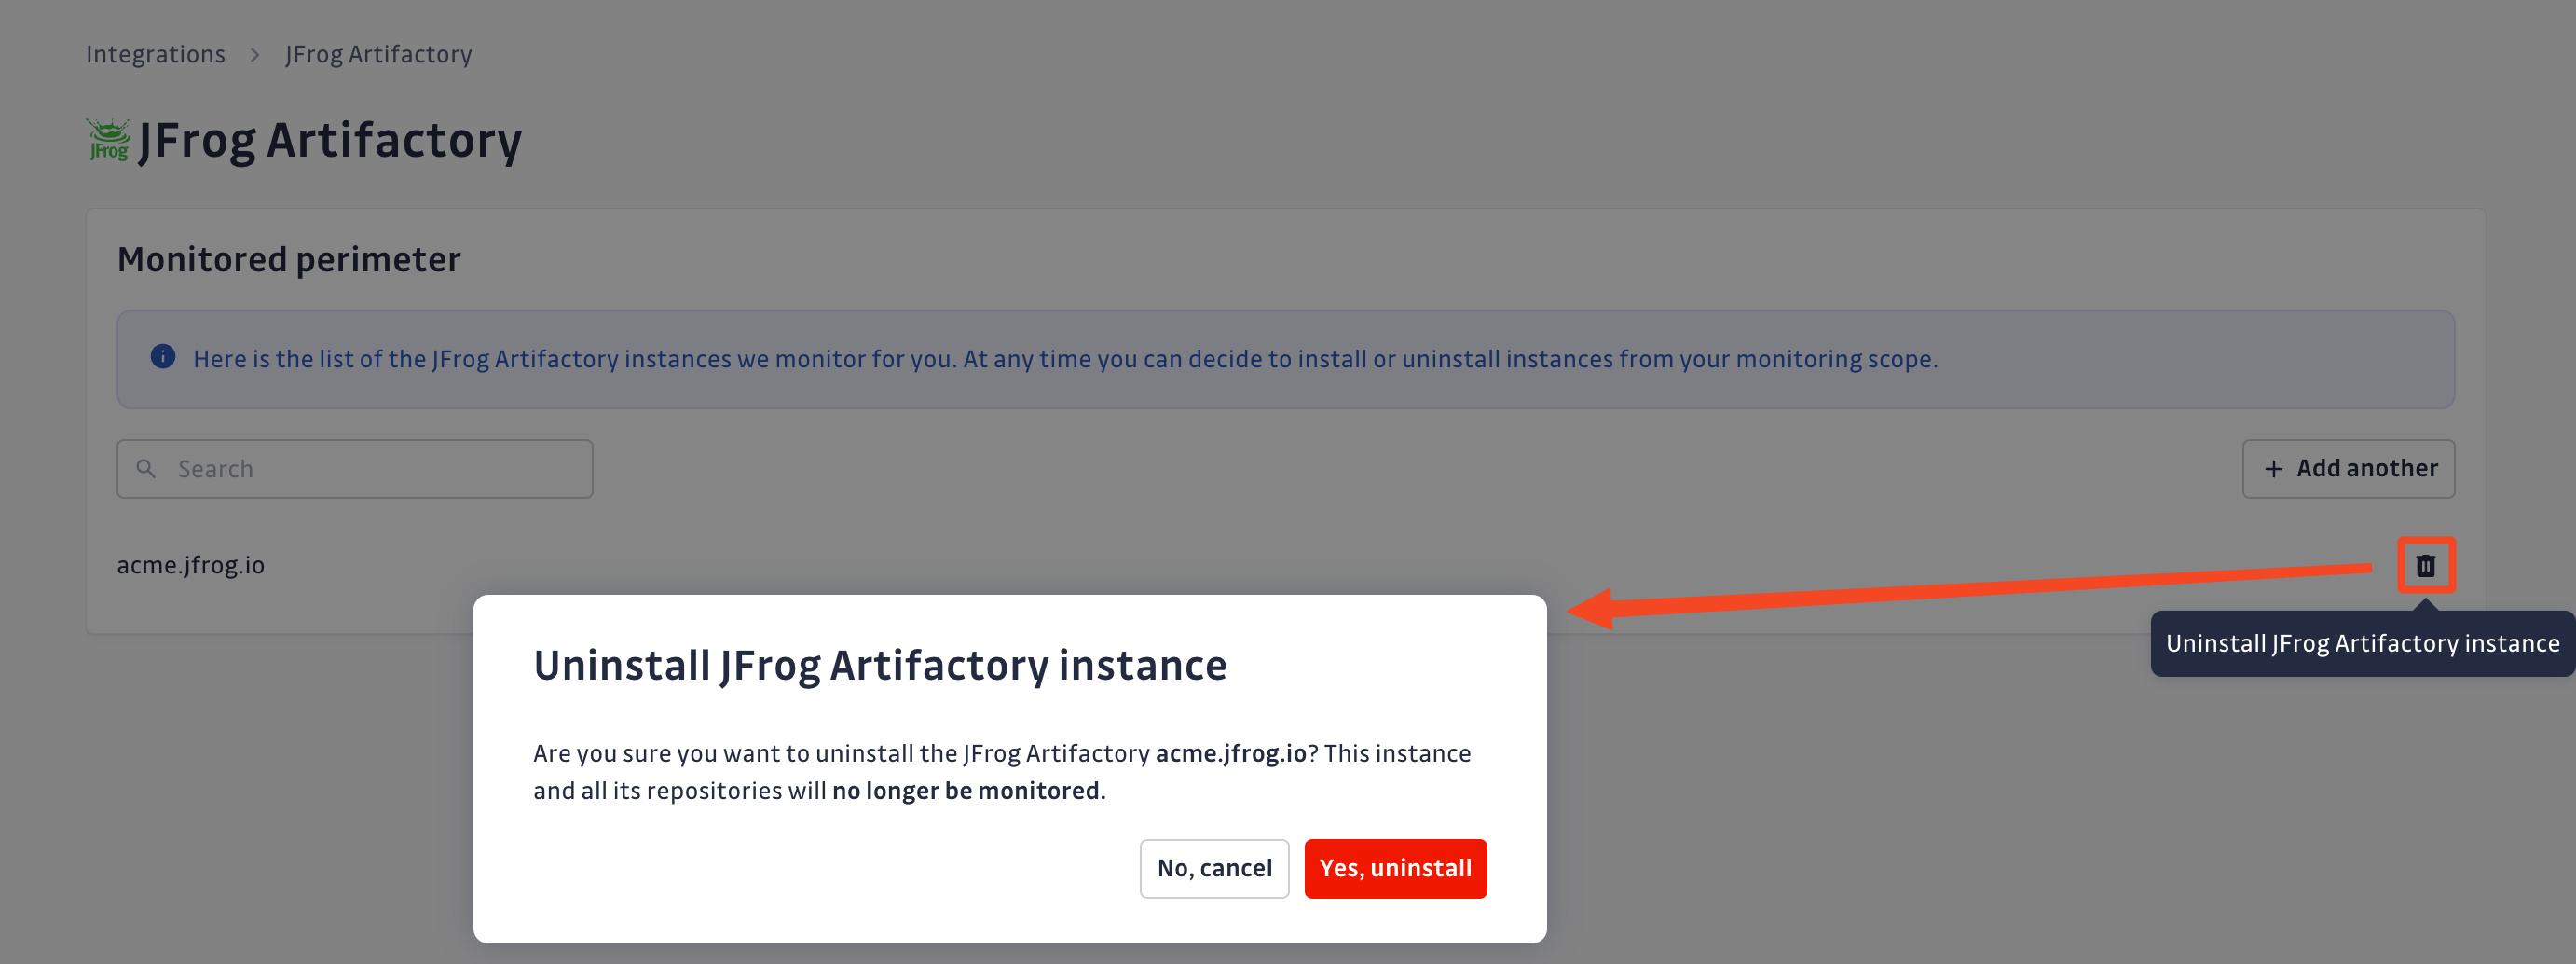
C'est tout ! Votre instance JFrog Container Registry est maintenant désinstallée.
Chemins exclus
GitGuardian exclut automatiquement les fichiers de l'analyse si leurs chemins contiennent l'une de ces expressions régulières :
/__pypackages__/
/\.venv/
/\.tox/
/site-packages/
/venv/
distutils/command/register\.py
python.*/awscli/examples/
python.*/dulwich/(tests|contrib/test_)
python.*/hgext/bugzilla\.py
python.*/mercurial/util\.py
python.*/test/certdata/
python.*/urllib/request\.py
python.*/pygments/lexers/
/cryptography.+/tests/.+(fixtures|test)_.+\.py
/python.+pygpgme.+/tests/
botocore/data/.+/(examples|service)-.+\.json
usr(/local)?/lib/python.+/dist-packages
/libevent.+/info/test/test/
/conda-.+-py.+/info/test/tests.+/test_.+\.py
/python[^/]+/test/
/man/man5/kdc\.conf\.5
erlang.*(inets|ssl).*/examples/
/gems/.*httpclient.*/(test|sample)/
/gems/.*faraday.*/
/vendor/bundle/
/\.gem/
ruby-[^/]+/test/openssl/
/(g|G)o/src/cmd/go/internal/.*_test\.go
/(g|G)o/src/cmd/go/internal/.*/testdata/
/(g|G)o/src/cmd/go/testdata/
/(g|G)o/src/crypto/x509/platform_root_key\.pem
/(G|g)o/src/crypto/(tls|x509)/.*_test\.go
/(g|G)o/src/net/(url|http)/.*_test\.go
src/github.com/DataDog/datadog-agent/.*test.*\.go
google/internal/.*_test\.go
golang.org.*oauth2@.*/.*\.go
/flutter/.*/packages/flutter_tools/test/data/
/flutter/.*/examples/image_list/lib
/\.pub-cache
etc/ssl/private/ssl-cert-snakeoil\.key
perl.*Cwd\.pm
ansible/.*/tests/(integration|unit)/
ansible/.*/test/awx
ansible/collections/ansible_collections/.*/plugins/
/curl/.*/(tests|docs|lib/url\.c)
/doc/wget.+/NEWS
dist/awscli/examples/
usr(/local)?/lib/aws-cli/examples/
/google-cloud-sdk/(lib|platform)/
\.git/modules/third[-_]?party/
\.git/modules/external/
/\.npm/_cacache
/node_modules/
/\.parcel-cache/
/\.yarn/cache/
/\.m2/
/\.ivy2/cache/
/\.mix/
/\.hex/
/composer/cache/
/\.nuget/packages/
/libgpg-error/errorref\.txt
/Homebrew/Library/Taps/
/tcl[^/]+/http-.+\.tm
/tcl[^/]+/[^/]+/http-.+\.tm
usr/share/lua/[^/]+/posix/init\.lua
openssl/openssl-[^/]+/test/recipes/
usr/share/doc/libssl-doc/demos/
boringssl/src/third_party/[^/]+test[^/]+/[^/]+_test\.json
Considérations supplémentaires pour Self-Hosted
Pour les instances GitGuardian Self-Hosted, la fréquence de scan peut être configurée dans l'Admin Area :
- Unité d'intervalle de temps : secondes
- Valeur par défaut : 86400 (1 jour)
- Valeur minimale : 1800 (30 minutes)
Confidentialité
Les lois et réglementations propres à chaque pays peuvent vous obliger à informer vos utilisateurs que vos dépôts sont scannés à la recherche de secrets. Voici une suggestion de message que vous pourriez utiliser :
Dans le cadre de notre processus interne de sécurité de l'information, l'entreprise scanne ses dépôts à la recherche de potentielles fuites de secrets à l'aide de GitGuardian. Toutes les données collectées seront traitées dans le but de détecter d'éventuelles fuites. Pour en savoir plus sur la façon dont nous gérons vos données personnelles et pour exercer vos droits, veuillez vous référer à notre avis de confidentialité employé/partenaire. Veuillez noter que seuls les dépôts relatifs à l'activité et aux affaires de l'entreprise peuvent être surveillés et que les utilisateurs doivent s'abstenir de partager des données personnelles ou sensibles non pertinentes au regard de l'objet du dépôt.

