Examiner les incidents publics
Avant de prioriser ou de remédier à un incident de secret public, vous devez savoir ce qu'il représente et s'il est pertinent pour votre organisation, ce qui constitue la partie la plus difficile du travail avec les sources publiques. Cette page décrit le contexte que GitGuardian fournit sur chaque incident pour vous aider à répondre à cette question.
Les conclusions propres aux agents, le verdict Company-related et le risk score, sont traitées séparément dans Analyse des agents.
Détail du secret
Chaque incident public fournit des informations détaillées sur le secret lui-même :
Informations sur le détecteur
Le détecteur identifie le type de secret trouvé. Cela vous aide à comprendre quel service ou système pourrait être compromis.
Validité du secret
GitGuardian effectue des vérifications de validité lorsque c'est possible afin de déterminer si le secret détecté est toujours actif et utilisable. Les secrets valides présentent des risques de sécurité immédiats et, lorsqu'ils sont liés à votre entreprise, doivent être priorisés pour une remédiation rapide.
Résultats de l'analyseur de secret
Pour certains détecteurs, lorsque le secret est valide, notre analyseur de secret fournit un contexte supplémentaire sur les permissions et la portée du secret. Cette analyse vous aide à comprendre l'impact potentiel si le secret venait à être exploité.
Détail des occurrences
Le tableau des occurrences vous fournit les informations détaillées dont vous avez besoin :
- Identité de l'auteur : le nom et l'e-mail de l'auteur Git associés au commit
- Horodatage du commit : le moment où l'occurrence du secret a été commitée
- Dépôt : le dépôt GitHub où le secret a été trouvé
- Hash du commit : le commit spécifique contenant le secret
- Chemin du fichier : le fichier et l'emplacement exacts dans le dépôt
- Aperçu du patch : un extrait de code montrant le secret dans son contexte (peut être masqué pour les patchs volumineux)
- Lien GitHub : lien direct pour voir l'occurrence sur GitHub (lorsqu'elle est encore visible publiquement)
- Indicateur de présence : indique si l'occurrence est toujours visible sur le GitHub public. La valeur « removed from GitHub » signifie généralement que le dépôt a été supprimé ou rendu privé après la fuite, ou que le commit lui-même a été supprimé.
Le fait que l'occurrence ait été effacée de GitHub ne signifie pas que l'incident est résolu ! En effet, un acteur malveillant pourrait avoir cloné le dépôt et vu le secret avant qu'il ne soit effacé de GitHub.
Raisons de rattachement
Les raisons de rattachement expliquent pourquoi GitGuardian a associé un incident de secret public à votre organisation. Comprendre ces raisons aide à valider la pertinence de chaque incident :
- By developer from perimeter : l'un de vos développeurs surveillés est impliqué dans l'incident de secret.
- On organization from perimeter : l'incident de secret s'est produit sur un dépôt de l'une de vos organisations GitHub surveillées.
- From secret grasper : l'incident de secret a été rattaché à votre entreprise grâce à un secret grasper présent dans le commit.
- GitGuardian Intelligence : aucune de vos règles de périmètre n'a correspondu, mais les agents de GitGuardian ont attribué la fuite à votre entreprise. Ils raisonnent uniquement sur des informations publiquement disponibles, telles que le code autour du secret et les enregistrements publics concernant les services auxquels il renvoie.
Les raisons de rattachement donnent un aperçu de la probabilité qu'une fuite soit liée à votre organisation. Les incidents rattachés « By developer from perimeter » peuvent contenir des secrets d'entreprise, mais pourraient tout aussi bien être des identifiants personnels de vos développeurs sans rapport. En revanche, les incidents ayant fuité « On organization from perimeter » sont liés à l'entreprise puisqu'ils proviennent des dépôts de votre organisation. Les incidents rattachés par « GitGuardian Intelligence » reposent sur le raisonnement des agents : un signal fort, bien que, comme toute analyse agentique, il puisse occasionnellement se tromper.
GitGuardian Intelligence
GitGuardian Intelligence ne s'applique actuellement qu'aux nouveaux commits poussés sur GitHub. Il ne couvre pas encore les scans historiques ou les autres sources publiques.
Il n'est affiché que lorsqu'il s'agit de la seule raison : si l'une de vos règles de périmètre correspond également à une occurrence, seule la raison de cette règle est affichée.
Une fois dans votre workspace, ces incidents passent par l'analyse des agents comme n'importe quel autre, qui définit leur verdict Company-related et leur risk score.
Tags et informations contextuelles
GitGuardian applique automatiquement des tags à chaque incident pour faire ressortir des détails utiles sur la fuite et l'endroit où elle a été trouvée. Ce sont des indices plutôt que des conclusions, et ils peuvent être utilisés dans les filtres et les vues enregistrées.
- Company domain in commit : l'un de vos domaines surveillés apparaît dans le contenu du fichier de l'occurrence.
- Company name in commit : le nom de votre entreprise apparaît dans le patch où le secret a fuité.
- Secret grasper in commit : l'un de vos secret graspers définis (qui peuvent être considérés comme des identifiants spécifiques à l'entreprise) apparaît dans le patch de l'occurrence.
- Internally leaked : ce tag (disponible uniquement si vous disposez également d'Internal Monitoring) indique que le même secret a été trouvé dans un incident interne au sein de vos sources surveillées. La carte d'exploration vous montrera l'incident interne associé. Dans Internal Monitoring, cette relation est affichée sous la forme du type d'exposition Public incident linked sur les secrets ayant fuité en interne. Consultez Informations sur l'exposition publique pour plus de détails.
- Sensitive file : l'une des occurrences de l'incident s'est produite sur un fichier potentiellement sensible
- Production : le commit associé à l'une des occurrences semble lié à un environnement de production.
- Test file : l'une des occurrences de l'incident s'est produite sur un fichier de test potentiel. Un fichier est automatiquement classé comme fichier de test si son chemin contient l'un des motifs suivants (avec uniquement des chiffres ou des caractères spéciaux autour) : test/tests, example/examples, mock/mocks, fixture/fixtures, fake, dummy, false ou testdata. Par exemple, .test.env ou 00testdata.json correspondront, mais dummydata.json non.
- False positive : le moteur de ML de GitGuardian a identifié qu'il ne s'agit probablement pas d'un véritable secret. Ces incidents peuvent généralement être ignorés sans risque. (En savoir plus ici)
- From historical scan : l'incident a été découvert lors d'un scan historique plutôt que par une surveillance en temps réel.
Sur les workspaces qui n'ont pas encore basculé vers l'analyse des agents, un tag Context related to company apparaît également : le moteur de ML de GitGuardian signale les fuites dont le contexte environnant semble lié à votre entreprise, en se basant sur des termes spécifiques à l'entreprise ou des indicateurs de niveau entreprise. L'analyse des agents le remplace.
Carte d'exploration
Cette fonctionnalité offre le plus de valeur lorsque vous utilisez également Internal Monitoring, NHI Governance, ou que vous avez intégré vos gestionnaires de secrets à l'aide de GitGuardian Scout pour un contexte complet.
La carte d'exploration fournit une représentation visuelle des endroits où GitGuardian a détecté ce secret spécifique à travers vos sources intégrées et des accès qu'il accorde potentiellement.
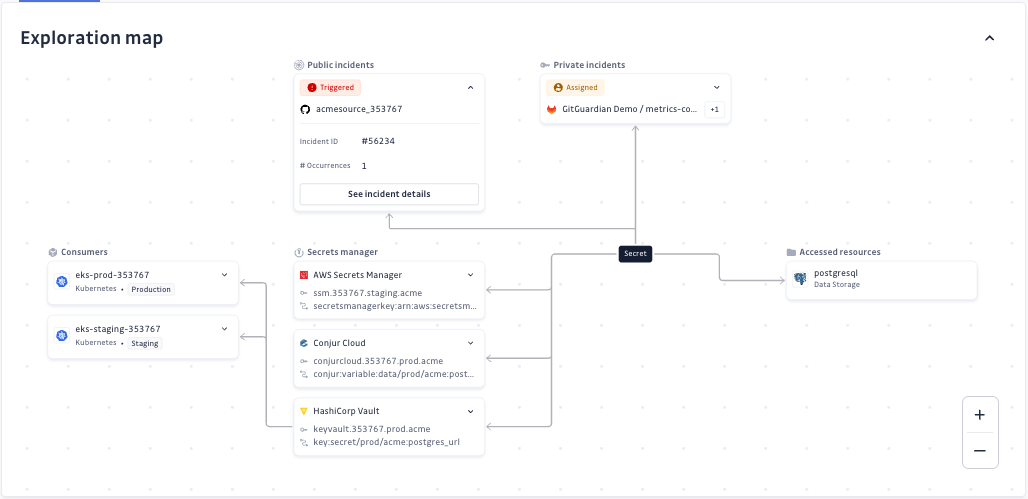
La carte peut révéler :
- Incidents internes (si vous utilisez Internal Monitoring) : si le secret apparaît également dans votre base de code interne, vos tickets JIRA, vos messages Slack ou d'autres sources internes
- Stockage dans un gestionnaire de secrets (si vous avez intégré des gestionnaires de secrets) : si le secret est stocké dans vos coffres-forts ou gestionnaires de secrets
- Utilisation dans l'infrastructure (si vous utilisez NHI Governance avec des intégrations d'infrastructure) : si le secret est utilisé dans des sources d'infrastructure telles que GitLab CI ou des clusters Kubernetes
Pour les incidents de secret public, une carte d'exploration affichant plusieurs nœuds est une preuve solide que le secret appartient réellement à votre entreprise et nécessite une remédiation immédiate.
Regroupement d'incidents similaires par ML
GitGuardian regroupe automatiquement les incidents qui partagent des caractéristiques similaires, afin que vous puissiez repérer les schémas récurrents et traiter ensemble les incidents liés. Sur un incident public, vous obtenez une section Similar incidents dans la barre latérale, une colonne Similar incidents triable dans le tableau des incidents, et un opérateur de recherche similar_to.
Consultez regroupement d'incidents similaires pour comprendre comment fonctionne le regroupement.

