Secrets Analyzers
Deux clés d'API Slack peuvent sembler offrir les mêmes accès, mais leurs
permissions associées peuvent différer considérablement. Si un secret avec la
permission read:profile est exposé, il causera moins de dommages qu'un secret
avec read:everything. Il est important de partager cette information avec les
utilisateurs afin qu'ils puissent prioriser leurs efforts de remédiation.
La fonctionnalité Secrets Analyzer offre un contexte supplémentaire sur les secrets détectés, y compris leurs rôles et permissions, ainsi que des informations contextuelles pertinentes telles que la propriété et le périmètre lorsqu'elles sont trouvées. Cela aide les équipes de sécurité à évaluer l'impact potentiel d'un incident de secret et à prioriser efficacement leurs efforts de remédiation.
Comprendre le contexte d'un secret change la donne pour évaluer l'impact d'un incident de secret, car cela est directement corrélé aux dommages possibles en cas de violation.
Activer la fonctionnalité
La fonctionnalité est activée par défaut. Pour la désactiver, naviguez vers Settings > Secrets > General.
Une fois activé, l'analyzer travaillera immédiatement sur les incidents à venir mais aussi sur les incidents existants.
Pour les secrets collectés par ggscout, les mêmes analyzers s'exécutent au sein de ggscout, depuis votre réseau, à chaque récupération. Les permissions, le propriétaire et l'expiration apparaissent dans l'inventaire NHI pour chaque secret collecté, et pas seulement pour ceux impliqués dans un incident. Cela est contrôlé par la section [check] de ggscout, et non par le paramètre ci-dessus. Consultez Vérifier la validité et les permissions à la source.
Aider à la priorisation avec une vue enregistrée intégrée : Critical Scopes
Pour vous aider à identifier rapidement les incidents impliquant des secrets avec
des permissions qui nécessitent votre attention immédiate, nous fournissons la
vue enregistrée intégrée Critical Scopes. Cette vue filtre les permissions les
plus critiques associées aux analyzers que nous implémentons actuellement.
À l'avenir, nous mettrons à jour cette vue enregistrée pour inclure des permissions supplémentaires à mesure que nous ajoutons d'autres analyzers.
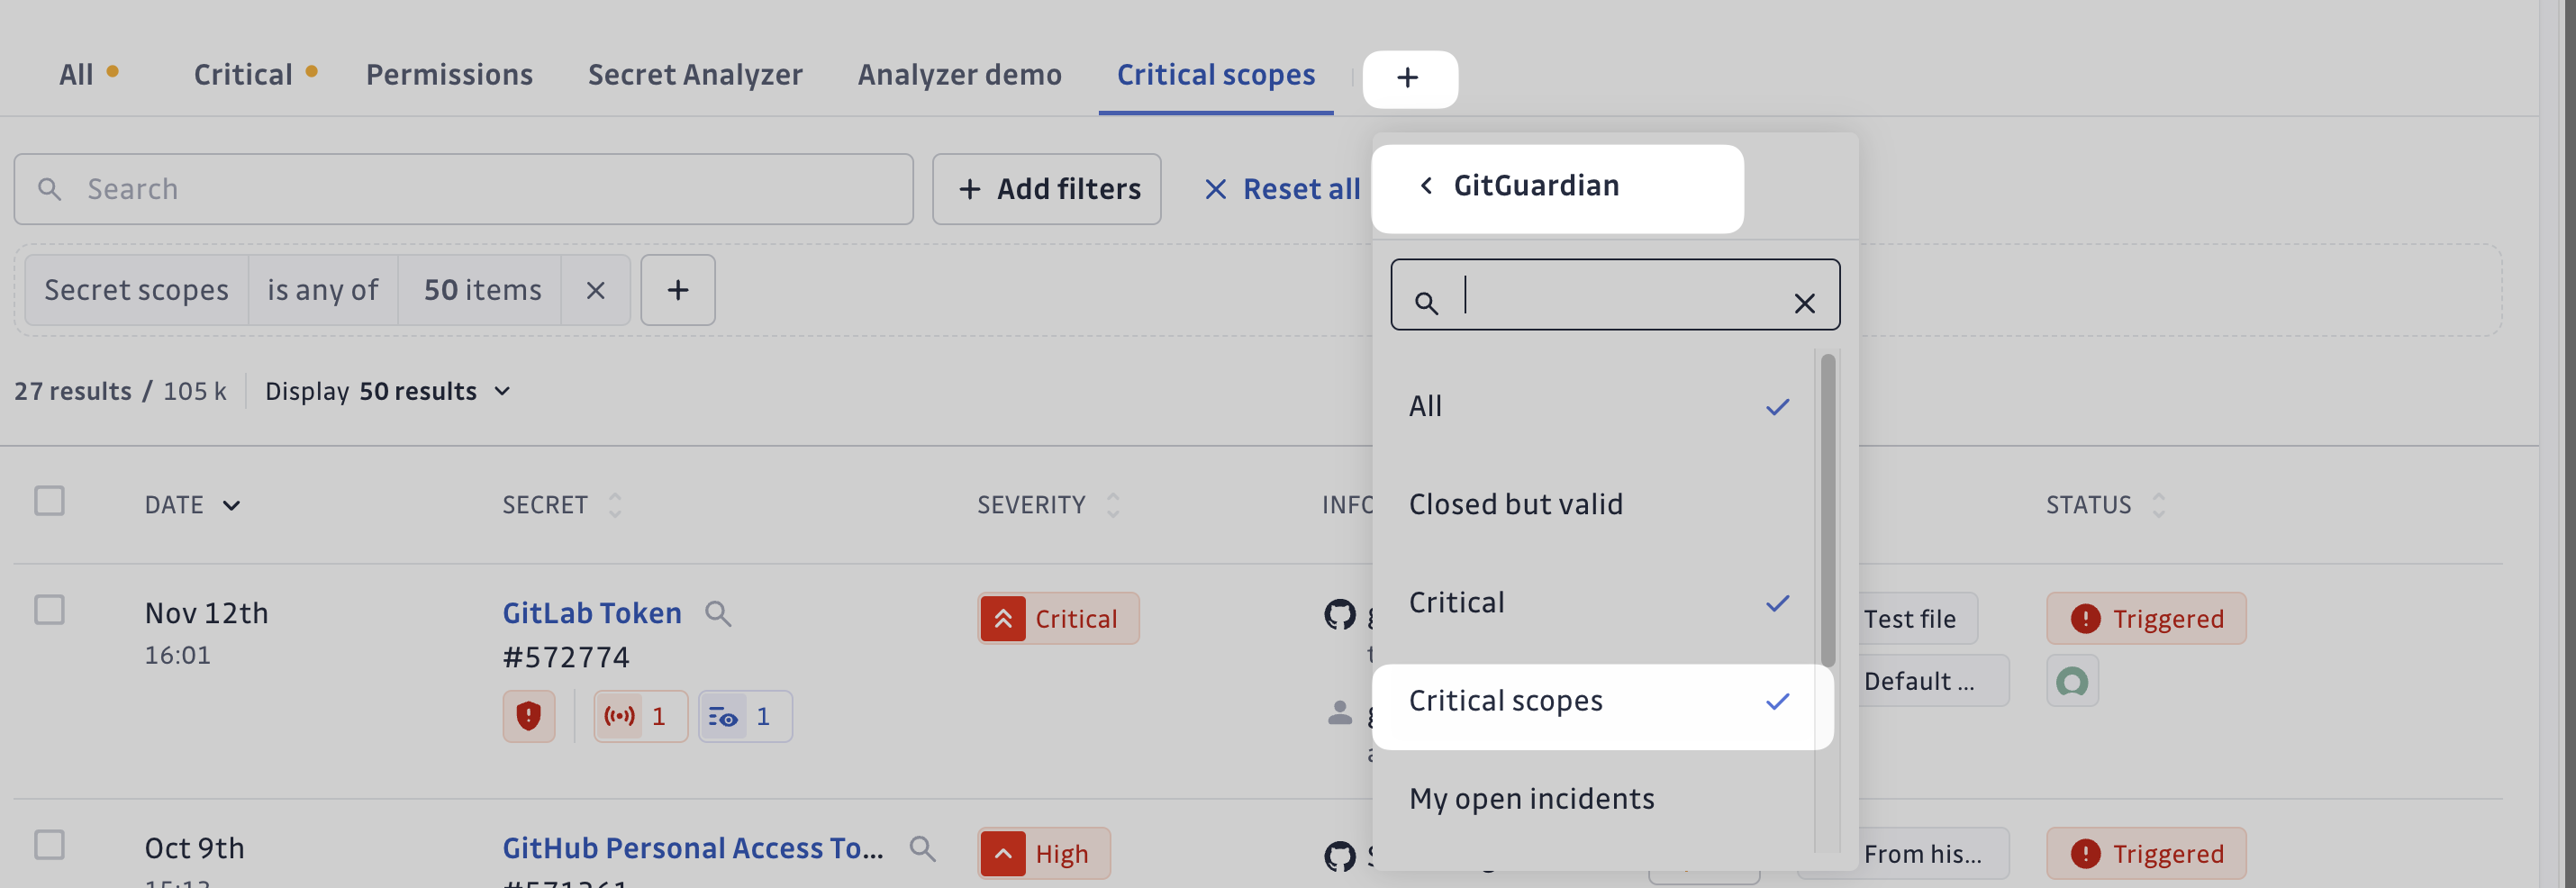
Quelles permissions cette vue enregistrée englobe-t-elle ?
GitHub PAT Fine Grained
# Repo permissions
Administration:Read, ReadWrite
Contents:Read, ReadWrite
Environments:Read, ReadWrite
Secret scanning alerts:Read,ReadWrite
Secrets:Read, ReadWrite

# Accounts permissions
Codespaces user secrets:Read, ReadWrite
GPG keys: Read, ReadWrite
Git SSH keys: Read, ReadWrite
GitHub PAT Classic
admin:org
repo
write:packages
write:org
delete:packages
read:org
admin:public_key
admin:org_hook
delete_repo
admin:enterprise
admin:gpg_key
admin:ssh_signing_key
Gitlab PAT
api
read_repository
read_api
admin_mode
sudo
Stripe
credit_note_read
credit_note_write
coupon_read
promotion_code_read
terminal_reader_read
terminal_reader_write
secret_write
token_read
token_write
transfer_read
transfer_write
charge_read
charge_write
apple_pay_domain_read
apple_pay_domain_write
terminal_connection_token_write
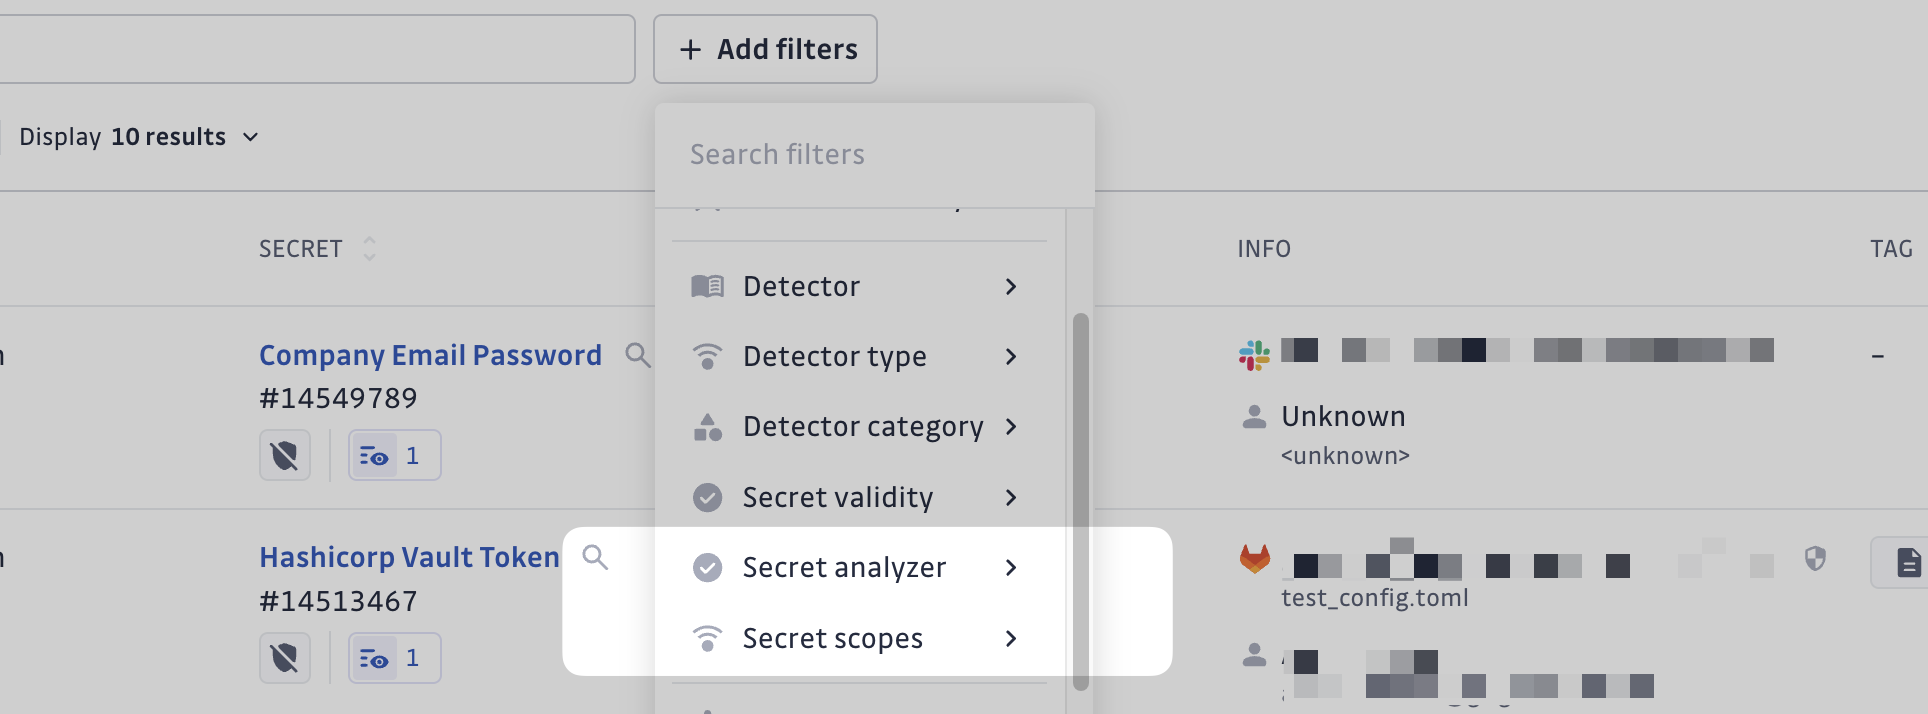
Nouveaux filtres pour naviguer parmi les incidents avec permissions découvertes
Le filtre Secret Scopes vous permet de filtrer les incidents en fonction des permissions associées à votre secret. Cela vous permet d'identifier rapidement les incidents impliquant des secrets avec les permissions les plus impactantes.
De plus, le Secret Analyzer vous permet de filtrer les incidents selon leur statut d'analyzer :
| Statut | Signification |
|---|---|
| Successful | L'analyzer s'est exécuté et a récupéré les permissions du secret. |
| Error during scheduled check - unable to verify | La dernière analyse a échoué : l'analyzer a renvoyé une erreur ou a expiré. L'analyse s'exécute à nouveau lors de la prochaine revérification périodique. |
| Analysis is scheduled | L'analyse ne s'est pas encore exécutée. Consultez Quand l'analyse est-elle déclenchée ?. Les incidents conservent également ce statut tant que la fonctionnalité est désactivée. |
| No analyzer | GitGuardian n'a pas d'analyzer pour ce type de secret. Consultez Analyzers disponibles. |
| Skipped | L'analyse ne s'est pas exécutée car le secret n'est pas valide : il est invalide, ou GitGuardian n'a pas pu vérifier sa validité. Si une vérification de validité ultérieure trouve le secret valide, l'analyse s'exécute. |
Quand l'analyse est-elle déclenchée ?
Ce chapitre décrit le système automatisé d'analyse des secrets. Le système effectue des vérifications régulières sur les secrets pour garantir que les résultats d'analyse sont à jour.
Tâche de backpopulate
Une tâche de backpopulate s'exécute toutes les 15 minutes pour identifier les secrets dont l'analyse est manquante et lance le processus d'analyse pour ceux-ci. Cela garantit une surveillance continue de tous les secrets du système.
Planification immédiate des tâches
Les tâches sont planifiées pour une exécution immédiate dans les scénarios suivants :
- Création d'incident : Lorsqu'un nouvel incident est créé, l'analyse est planifiée immédiatement et se termine généralement en quelques minutes.
- Déclenchement manuel : Lorsqu'un utilisateur déclenche manuellement une analyse, la tâche est planifiée immédiatement et se termine généralement en quelques minutes.
Revérification périodique
Pour les secrets qui ont déjà été analysés, le système met en œuvre un mécanisme de revérification périodique.
Vérification de validité et analyse
Les secrets ayant un statut de validité VALID, NOT_CHECKED ou FAILED_TO_CHECK sont revérifiés périodiquement jusqu'à ce qu'ils soient trouvés invalides. Lors de ces vérifications, la vérification de validité et l'analyse sont toutes deux effectuées.
Fréquence des vérifications
La fréquence des vérifications varie en fonction de plusieurs facteurs :
- Statut de l'incident : Si l'incident est open, resolved ou ignored
- Ancienneté de l'incident : Si l'incident est récent (moins d'un an) ou ancien
Cette approche évite les appels d'API excessifs qui pourraient déclencher des limites de débit sur les services vérifiés, ce qui compromettrait la précision des vérifications.
Périodes de vérification par défaut (en jours)
| Statut et ancienneté | Plans Growth et Enterprise |
|---|---|
| Open et récent | 1 |
| Open et ancien | 7 |
| Resolved et récent | 30 |
| Resolved et ancien | 178 |
| Ignored et récent | 178 |
| Ignored et ancien | Jamais |
Note : « Jamais » indique qu'aucune revérification automatique n'est planifiée pour ces catégories.
Analyzers disponibles
- Airtable API Key
- Algolia Keys
- Artifactory Access Token
- Artifactory Reference Token With Host
- Artifactory Token
- Auth0 Keys
- Bitbucket Access Token
- BitBucket App Password
- Buildkite API Token
- CircleCI Personal Token
- DigitalOcean Spaces Keys
- Fastly Personal Token
- GitHub Personal Access Token
- GitLab Token
- HubSpot Private Application Token
- Hugging Face user access token
- IBM Cloud Key
- Jira Token
- MongoDB Credentials
- MySQL Credentials
- OpenAI Admin API Key
- OpenAI API Key
- OpenAI Project API Key
- OpenAI Project API Key v2
- OpenAI Service Account
- PayPal OAuth2 Keys
- Plaid Keys
- PostgreSQL Credentials
- SendGrid Key
- SendinBlue Key
- Shopify Generic App Token With Subdomain
- Slack App Token
- Slack User Token
- Slack Bot Token
- Square Token
- Stripe Keys
- Terraform Cloud Token
- Xray Access Token
- Zendesk Token
Infrastructure
Si votre compte est sur notre environnement SaaS (EU ou US), veuillez noter que toutes les requêtes effectuées par le Secret Analyzer proviendront de ces adresses IP listées.
Les requêtes effectuées par ggscout pour les secrets dans les coffres proviennent de l'endroit où ggscout s'exécute dans votre infrastructure, elles ne nécessitent donc aucune mise en liste d'autorisation de votre côté.

